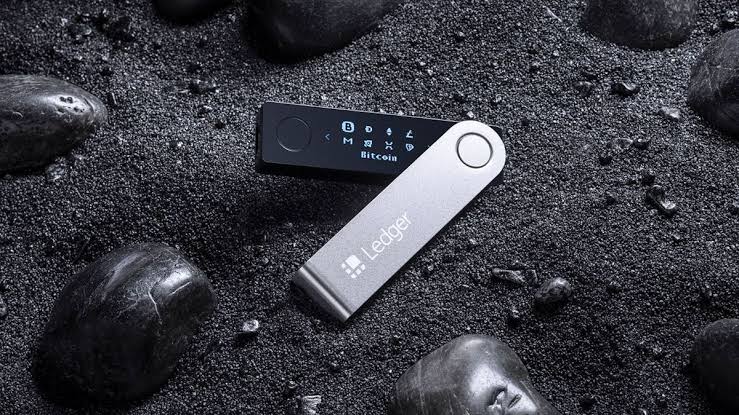
Khi mắt xích yếu nhất không phải là con chip — mà là chiếc hộp
Khoảng 90 triệu USD tài sản crypto đã bị đánh cắp từ người dùng Ledger thông qua một cuộc tấn công chuỗi cung ứng nhắm vào một nhà bán lẻ chính thức, với kẻ tấn công cài cắm một mô-đun phần cứng thu giữ các cụm từ hạt giống (seed phrase) mà người dùng gõ hoặc nhìn thấy trên màn hình thiết bị. Điều then chốt là, các nạn nhân đã viết cụm từ khôi phục bằng tay và chưa bao giờ lưu trữ chúng dưới dạng kỹ thuật số — một thực hành từ lâu được coi là tiêu chuẩn vàng của việc tự lưu ký. Phần tử bảo mật bên trong thiết bị vẫn nguyên vẹn. Vụ xâm phạm xảy ra trước khi thiết bị đến tay chủ sở hữu.
Bề mặt tấn công mà không ai kiểm toán
Trong một thập kỷ, ngành crypto đã định hình ví phần cứng như câu trả lời dứt khoát cho rủi ro sàn giao dịch: khóa của bạn, coin của bạn, được bảo vệ bởi một phần tử bảo mật chống giả mạo. Cách định hình đó giả định rằng mô hình mối đe dọa kết thúc ở lớp silicon. Sự cố này chứng minh điều ngược lại. Ranh giới tin cậy của một ví giờ đây trải dài từ chế tạo chip đến ký firmware, đến phân phối bán lẻ, đến đơn vị chuyển phát chặng cuối. Bất kỳ mắt xích nào trong chuỗi đó đều có thể bị xâm phạm mà không cần đánh bại mật mã học.
Cuộc tấn công đặc biệt nguy hiểm vì nó vô hiệu hóa sự cảnh giác của người dùng. Một nạn nhân viết tay cụm từ hạt giống, xác minh kiểm tra tính xác thực của thiết bị, và không bao giờ chụp ảnh bản sao lưu đã làm đúng mọi thứ theo tiêu chuẩn thông thường — và vẫn mất tiền. Giáo dục bảo mật dừng lại ở câu “đừng bao giờ gõ cụm từ hạt giống của bạn trực tuyến” nay đã rõ ràng là không đủ.
Vì sao điều này quan trọng vượt ra ngoài một nhà cung cấp
- Vấn đề tin cậy của việc tự lưu ký: Ví phần cứng tập trung rủi ro vào một chuỗi cung ứng vật lý khó kiểm toán từ đầu đến cuối.
- Trách nhiệm của nhà bán lẻ: Các kênh phân phối chính thức chỉ đáng tin cậy bằng các đối tác logistics của họ, và nhà sản xuất có tầm nhìn hạn chế sau điểm bán hàng.
- Sự do dự của tổ chức: Các nhà cung cấp dịch vụ lưu ký và quỹ đang cân nhắc giữa tự lưu ký và đơn vị lưu ký đủ điều kiện giờ có thêm một dữ liệu mới về rủi ro vận hành.
- Góc độ quy định: Hãy dự đoán sự soi xét mới đối với chứng nhận phần cứng, bao bì chống giả mạo, và yêu cầu công bố thông tin cho các sự cố chuỗi cung ứng.
Điều gì tiếp theo
Phản ứng dự kiến của ngành là chuyển dịch hướng tới các chuỗi cung ứng có thể xác minh — niêm phong chống giả mạo với chứng thực mật mã, vận chuyển trực tiếp đến người tiêu dùng bỏ qua các nhà bán lẻ bên thứ ba, và chứng thực thiết bị chứng minh tính toàn vẹn của firmware ngay lần khởi động đầu tiên. Một số nhà sản xuất có thể chuyển sang kiến trúc đa chữ ký yêu cầu nhiều thiết bị độc lập, để việc xâm phạm một đơn vị không còn đủ nữa.
Bài học sâu xa hơn là điều mà ngành đã chậm tiếp thu: bảo mật chỉ mạnh bằng mắt xích ít được kiểm toán nhất. Phá vỡ mã hóa thì khó. Chặn một gói hàng thì dễ. Cho đến khi các tầng vật lý và logistics của việc tự lưu ký nhận được sự nghiêm ngặt tương tự như các tầng mật mã, ví lạnh sẽ vẫn là một lời hứa mạnh mẽ trên giấy hơn là trong hộp thư.