Chiến dịch kỹ thuật xã hội tinh vi nhắm vào người dùng tiền mã hóa
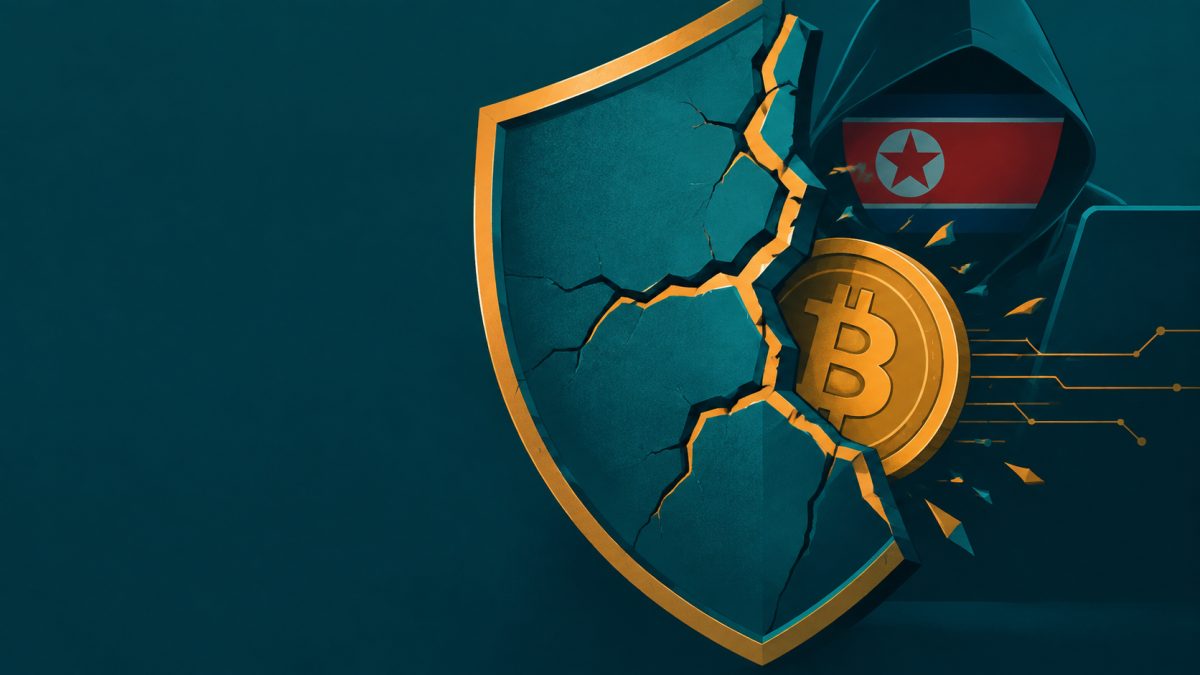
TREE NEWS đưa tin: Một chiến dịch mạng phối hợp được cho là do các đối tượng liên quan đến Triều Tiên thực hiện đã lây nhiễm khoảng 30.000 thiết bị và rút khoảng 10,7 triệu USD khỏi các ví tiền mã hóa, theo các nhà nghiên cứu bảo mật đang theo dõi chiến dịch này. Những kẻ tấn công đã lợi dụng các lời mời làm việc giả mạo — một chiêu dụ nay đã quen thuộc trong sổ tay tội phạm tiền mã hóa — để phát tán mã độc, qua đó giành quyền truy cập vào thiết bị của nạn nhân và cuối cùng là tài sản kỹ thuật số của họ.
Cuộc tấn công diễn ra như thế nào
Chiến dịch dựa vào kỹ thuật xã hội thay vì khai thác lỗ hổng kỹ thuật của các giao thức blockchain. Các nạn nhân, phần nhiều là nhà phát triển, nhà giao dịch và chuyên gia Web3, được tiếp cận bằng những lời mời tuyển dụng trông có vẻ hợp pháp. Sau khi họ tải xuống và chạy các tệp độc hại được ngụy trang thành bài kiểm tra lập trình, mẫu danh mục đầu tư hoặc tài liệu hướng dẫn nhập việc, mã độc đã thiết lập sự tồn tại lâu dài trên máy của họ.
- Đường lây nhiễm: Lời mời làm việc giả mạo được gửi qua các nền tảng nhắn tin và mạng lưới nghề nghiệp
- Quy mô: Khoảng 30.000 thiết bị bị xâm phạm
- Thiệt hại: Khoảng 10,7 triệu USD tài sản tiền mã hóa bị rút
- Quy kết: Các đối tượng đe dọa liên quan đến Triều Tiên
Từ đó, mã độc nhắm vào các ví trên trình duyệt, dữ liệu clipboard và thông tin đăng nhập được lưu trữ, cho phép kẻ tấn công phê duyệt giao dịch và quét sạch tiền về các địa chỉ do chúng kiểm soát.
Vì sao tiền mã hóa vẫn là mục tiêu hàng đầu
Tính không thể đảo ngược của tiền mã hóa khiến nó đặc biệt hấp dẫn đối với cả tin tặc được nhà nước hậu thuẫn lẫn tin tặc vì động cơ tài chính. Khác với chuyển khoản ngân hàng, một giao dịch trên chuỗi đã được xác nhận không thể thu hồi, và các cầu nối xuyên chuỗi cùng các mixer có thể che giấu dấu vết của số tiền bị đánh cắp. Sự kết hợp giữa giá trị cao và ma sát thấp này đã biến các chiến dịch rút cạn ví thành một trong những mối đe dọa dai dẳng nhất trong hệ sinh thái.
Sự việc cũng làm nổi bật một lỗ hổng mang tính cấu trúc: bảo mật của một mạng lưới phi tập trung thường chỉ mạnh bằng điểm cuối — một chiếc laptop, một tiện ích mở rộng trình duyệt, một khóa riêng tư — mà người dùng kiểm soát. Kẻ tấn công ngày càng bỏ qua hoàn toàn các lớp phòng thủ ở cấp giao thức bằng cách xâm phạm lớp con người.
Hàm ý cho ngành
Đối với các sàn giao dịch, nhà cung cấp ví và giao thức DeFi, sự việc này là lời nhắc nhở rằng giáo dục người dùng và bảo mật điểm cuối giờ đây là những mối quan tâm hạ tầng cốt lõi. Ví cứng, công cụ mô phỏng giao dịch và việc tách biệt nghiêm ngặt giữa thiết bị công việc và cá nhân có thể giảm đáng kể mức độ phơi nhiễm. Các công ty bảo mật đã kêu gọi người dùng hoài nghi trước những lời mời làm việc không được yêu cầu, tự mình xác minh nhà tuyển dụng và không bao giờ chạy các tệp từ nguồn chưa được xác minh.
Điều cần theo dõi tiếp theo
Các nhà điều tra trên chuỗi nhiều khả năng sẽ theo dõi dòng chảy của số tiền bị đánh cắp qua các mixer và cầu nối, trong khi các cơ quan thực thi pháp luật tiếp tục vật lộn với thách thức trong việc quy kết và ngăn chặn các chiến dịch gắn với nhà nước. Đối với thị trường rộng lớn hơn, bài học rất rõ ràng: khi mức độ chấp nhận tiền mã hóa tăng lên, bề mặt tấn công cũng mở rộng theo — và mắt xích yếu nhất thường không phải là chuỗi, mà là người đang nắm giữ khóa.