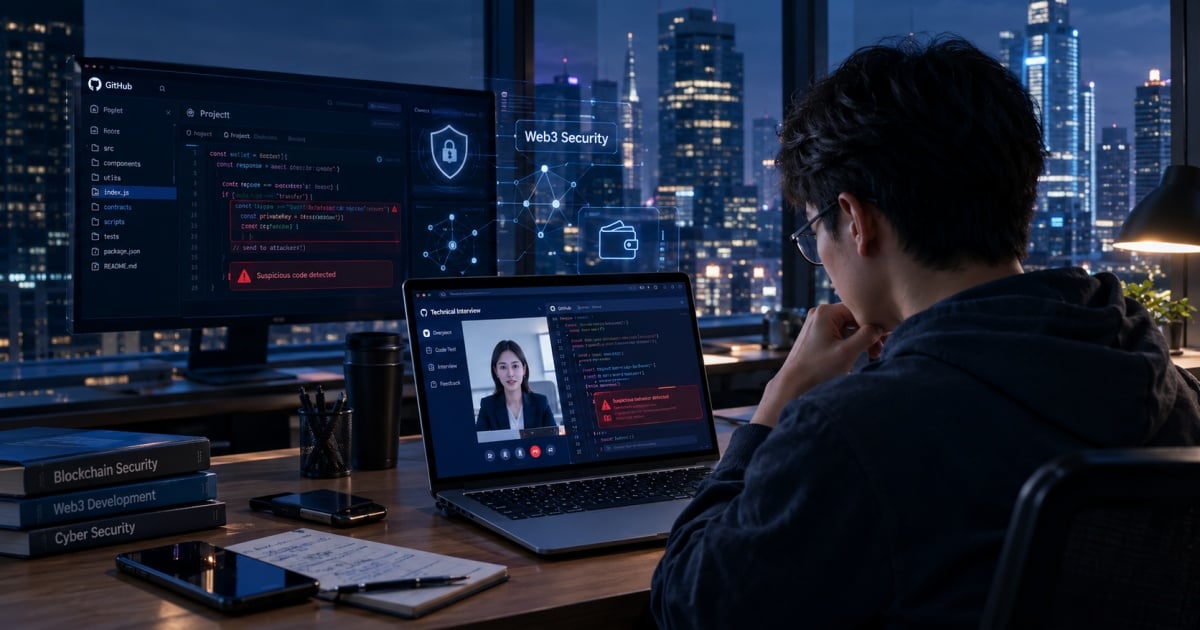
Tuyển dụng như một vector tấn công
Một lời mời làm việc trông có vẻ thường nhật giờ đây có thể là nước đi mở đầu cho một cuộc tấn công mạng tinh vi. Cảnh sát Nhật Bản, phối hợp với các nhà chức trách ở Hoa Kỳ, Úc và Đức, đã công bố rằng một nhóm mối đe dọa được Triều Tiên hậu thuẫn có tên WaterPlum đã dành nhiều năm sử dụng các quy trình tuyển dụng giả để xâm nhập vào các công ty IT, AI, crypto và NFT toàn cầu. Chiến dịch này đã lây nhiễm ít nhất 30.000 thiết bị tại hơn 100 quốc gia, xâm phạm khoảng 7.000 ví crypto và chuyển dịch khoảng 1,7 tỷ yên tài sản kỹ thuật số.
Vì sao Web3 là mục tiêu hàng đầu
Khác với tài chính truyền thống, các công ty Web3 hoạt động với sự kết hợp độc đáo giữa tài sản giá trị cao và hạ tầng bảo mật tương đối mỏng. Các startup thường thiếu đội ngũ bảo mật chuyên trách, và lập trình viên thường xuyên thực thi mã từ các kho lưu trữ không rõ nguồn gốc như một phần của phỏng vấn kỹ thuật. Chuỗi tấn công đơn giản đến mức khó tin: một nhà tuyển dụng đáng tin cậy liên hệ với mục tiêu, chia sẻ một kho GitHub hoặc bài kiểm tra lập trình có chứa mã độc, sau đó tiếp nối bằng một buổi phỏng vấn video cài đặt thêm payload. Vì nạn nhân là kỹ sư có quyền truy cập đặc quyền, chỉ một lần xâm phạm thành công có thể lan thành rút cạn ví, đánh cắp khóa riêng tư và khai thác ở cấp giao thức.
Hàm ý cho ngành
- Niềm tin là mắt xích yếu nhất: Các quy trình tuyển dụng giờ đây là một bề mặt tấn công đã được xác nhận, vậy mà hầu hết công ty vẫn coi đó thuần túy là chức năng nhân sự.
- Vệ sinh ví đang thất bại: Việc đánh cắp 7.000 thông tin đăng nhập ví cho thấy ví nóng và máy của lập trình viên vẫn phơi bày một cách nguy hiểm.
- Các tác nhân nhà nước đang thu lợi: Quy mô của chiến dịch — hơn 100 quốc gia, hàng chục nghìn thiết bị — cho thấy nguồn lực cấp quốc gia đứng sau thứ thường bị gạt đi như tội phạm mạng.
Sự hội tụ giữa địa chính trị và crypto không phải là lý thuyết. Triều Tiên từ lâu đã bị cáo buộc sử dụng tài sản kỹ thuật số bị đánh cắp để tài trợ cho các chương trình nhà nước, và những tiết lộ về WaterPlum mang lại bằng chứng cụ thể cho câu chuyện đó.
Điều gì tiếp theo
Dự kiến các công ty Web3 sẽ đại tu bảo mật tuyển dụng: môi trường cách ly cho bài kiểm tra lập trình, xác minh danh tính nhà tuyển dụng, và bắt buộc sử dụng ví phần cứng đối với kỹ sư. Các cơ quan quản lý cũng có thể thúc đẩy việc công bố bắt buộc các sự cố bảo mật liên quan đến quy trình tuyển dụng. Hiện tại, thông điệp đã rõ ràng — trong Web3, vụ khai thác tiếp theo có thể đến trong lốt một lời mời làm việc.