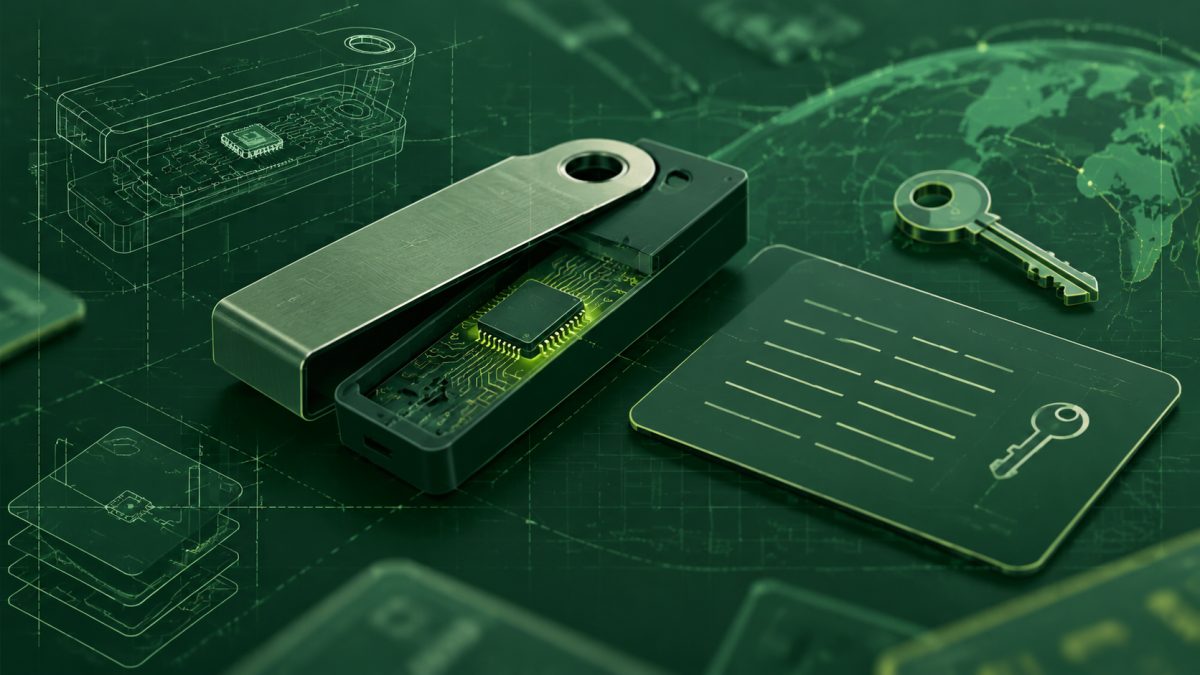
Một cuộc tấn công chuỗi cung ứng ngay trước mắt
TREE NEWS đưa tin: Mark Karpelès, cựu CEO của sàn Mt. Gox đã sụp đổ, cho biết ông đã phát hiện một chip gián điệp ẩn bên trong một ví cứng Ledger còn niêm phong. Thiết bị trông như mới xuất xưởng — còn nguyên màng co và chưa từng bị chạm vào — nhưng lại chứa một linh kiện trái phép được thiết kế để chặn và tuồn ra ngoài các từ khôi phục bí mật của ví. Nếu được xác nhận trên quy mô lớn, phát hiện này đại diện cho một trong những cuộc tấn công chuỗi cung ứng đáng báo động nhất từng được ghi nhận trong phần cứng tiền mã hóa dành cho người tiêu dùng.
Cuộc tấn công hoạt động như thế nào
Ví cứng được tin cậy chính vì cụm từ hạt giống — chìa khóa chủ cho tài sản của người dùng — được cho là phải nằm ngoại tuyến và không bao giờ rời khỏi phần tử bảo mật. Một chip gián điệp phá vỡ đảm bảo đó. Theo lời kể của Karpelès, linh kiện được cấy vào nằm giữa phần tử bảo mật và màn hình hoặc giao diện USB, thu giữ hạt giống khi nó được tạo ra hoặc nhập vào, rồi truyền đến kẻ tấn công qua một kênh bí mật. Vì việc can thiệp xảy ra trước khi thiết bị đến tay người mua, nên dù người dùng có cẩn thận đến đâu — xác minh firmware, tránh các trang lừa đảo, lưu bản sao lưu ngoại tuyến — cũng không thể phát hiện ra.
- Niêm phong ≠ an toàn: Màng co và tem ba chiều có thể bị làm giả hoặc dán lại.
- Nút thắt niềm tin: Cuộc tấn công nhắm vào chuỗi sản xuất và phân phối, không phải vào thiết kế mật mã.
- Tuồn dữ liệu âm thầm: Chip có thể lưu trữ và chuyển tiếp dữ liệu rất lâu sau khi thiết lập, không để lại dấu vết rõ ràng trên thiết bị.
Ai là người chịu trách nhiệm?
Nghi phạm trước mắt là một mắt xích bị xâm phạm trong chuỗi cung ứng — một nhà sản xuất theo hợp đồng, một đơn vị xử lý logistics, hoặc một nhà bán lẻ lại. Nhưng câu hỏi sâu xa hơn mang tính cấu trúc. Các nhà cung cấp ví cứng từ trước đến nay dựa vào bằng chứng can thiệp bằng mắt thường thay vì chứng thực mật mã cho toàn bộ danh mục vật tư. Người mua không có cách thực tế nào để xác minh rằng một thiết bị khớp với thông số xuất xưởng của nó. Cho đến khi điều đó thay đổi, mỗi hộp còn niêm phong là một vật phẩm của niềm tin.
Ledger vẫn chưa đưa ra phản hồi công khai chi tiết về cáo buộc cụ thể này. Công ty trước đây từng bị soi xét vì tính năng Recover, mà các nhà phê bình cho rằng đã làm suy yếu mô hình tự lưu ký bằng cách đưa vào việc chia nhỏ hạt giống và sự tham gia của bên thứ ba. Sự cố này, nếu được xác minh, sẽ làm gia tăng áp lực danh tiếng vào đúng thời điểm ví cứng đang được tiếp thị cho cả người dùng tổ chức lẫn bán lẻ như tiêu chuẩn vàng của việc tự lưu ký.
Hàm ý cho thị trường rộng lớn hơn
Tự lưu ký là trụ cột cốt lõi của tinh thần tiền mã hóa, và ví cứng là sản phẩm hữu hình nhất của nó. Một sự xâm phạm chuỗi cung ứng đáng tin cậy làm suy yếu niềm tin không chỉ vào một thương hiệu mà vào toàn bộ hạng mục. Dự kiến sẽ có nhu cầu mới đối với các thiết kế phần cứng mã nguồn mở, các bản dựng có thể tái tạo, và bao bì chống can thiệp có xác minh mật mã. Các sàn giao dịch và đơn vị lưu ký bán lại phần cứng có thể phải đối mặt với các nghĩa vụ công bố mới. Các nhà quản lý, vốn đã lượn lờ quanh lĩnh vực này, có thể nắm lấy sự việc để lập luận cho các tiêu chuẩn sản xuất được chứng nhận.
Điều cần theo dõi tiếp theo
Bước tiếp theo quan trọng là phân tích tháo gỡ độc lập. Nếu các nhà nghiên cứu có thể tái tạo phát hiện này trên nhiều đơn vị và lô hàng, ngành công nghiệp đối mặt với tình trạng khẩn cấp. Nếu nó chứng minh là cô lập, bài học vẫn rất rõ ràng: trong tiền mã hóa, mắt xích yếu nhất thường là vật lý, không phải toán học. Người dùng nên mua trực tiếp từ nhà sản xuất, tạo hạt giống trên các thiết bị cách ly hoàn toàn, và cân nhắc các thiết lập đa chữ ký khiến cho bất kỳ một thiết bị bị xâm phạm nào cũng không đủ để đánh cắp tài sản.



