誰の目にも明らかなサプライチェーン攻撃
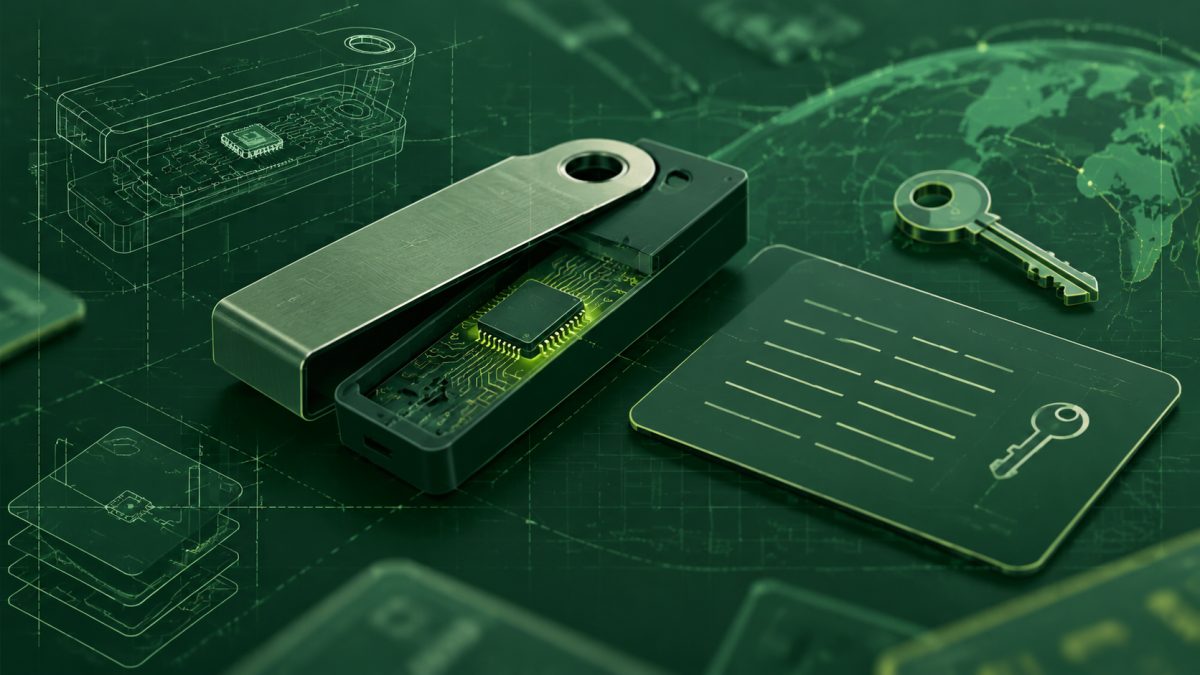
TREE NEWS 報道: 破綻したMt. Gox取引所の元CEO、Mark Karpelès氏は、封印されたLedgerハードウェアウォレットの中に隠されたスパイチップを発見したと述べている。このデバイスは工場出荷時のまま——シュリンク包装され未開封——に見えたが、ウォレットの秘密のリカバリーフレーズを傍受して外部に送信するために設計された不正な部品が含まれていた。これが大規模に確認されれば、この発見は消費者向け暗号資産ハードウェアにおいてこれまでに記録された中で最も憂慮すべきサプライチェーン攻撃の一つとなる。
攻撃の仕組み
ハードウェアウォレットが信頼されているのは、まさにシードフレーズ——ユーザーの資金へのマスターキー——がオフラインに保たれ、セキュアエレメントから決して出ないはずだからである。スパイチップはその保証を覆す。Karpelès氏の説明によれば、埋め込まれた部品はセキュアエレメントとディスプレイまたはUSBインターフェースの間に位置し、シードが生成または入力される際にそれを捕捉し、隠れたチャネルを通じて攻撃者に送信する。改ざんはデバイスが購入者に届く前に行われるため、ファームウェアの検証、フィッシングサイトの回避、バックアップのオフライン保存など、どれほど注意深いユーザー行動をとっても検出できない。
- 封印 ≠ 安全: シュリンク包装やホログラムステッカーは偽造または再貼付が可能である。
- 信頼のボトルネック: 攻撃は暗号設計ではなく、製造および流通チェーンを標的にしている。
- 静かな流出: チップはセットアップ後も長期間データを保存・中継でき、デバイス上に明らかな痕跡を残さない。
誰の責任か?
直接の容疑者はサプライチェーンの脆弱な環——契約製造業者、物流業者、または再販業者である。しかしより深い問題は構造的なものである。ハードウェアウォレットベンダーは歴史的に、完全な部品表の暗号学的証明ではなく、視覚的な改ざん証拠に依存してきた。購入者には、デバイスが工場仕様に一致することを検証する実用的な方法がない。それが変わるまで、すべての封印された箱は信仰の対象である。
Ledgerはこの具体的な主張に対して、まだ詳細な公開回答を出していない。同社は以前、批判者がシードの分割と第三者関与を導入することでセルフカストディモデルを弱めると主張したRecover機能をめぐって厳しい視線にさらされた。この事件が検証されれば、ハードウェアウォレットが機関投資家と個人ユーザーの両方にセルフカストディのゴールドスタンダードとして売り込まれているまさにその時に、評判への圧力がさらに強まるだろう。
より広い市場への影響
セルフカストディは暗号資産の精神の核心的な柱であり、ハードウェアウォレットはその最も具体的な製品である。信頼できるサプライチェーンの侵害は、一ブランドだけでなくカテゴリー全体への信頼を損なう。オープンソースのハードウェア設計、再現可能なビルド、暗号学的検証を伴う改ざん証拠付きパッケージングへの需要が再び高まることが予想される。ハードウェアを再販する取引所やカストディアンは、新たな開示義務に直面する可能性がある。すでにこのセクターを注視している規制当局は、この出来事を捉えて認証製造基準を主張するかもしれない。
次に注目すべきこと
重要な次のステップは、独立した分解分析である。研究者が複数のユニットとバッチでこの発見を再現できれば、業界は緊急事態に直面する。それが孤立したものであると判明しても、教訓は依然として厳しい。暗号資産において最も弱い環は、しばしば数学的ではなく物理的である。ユーザーはメーカーから直接購入し、エアギャップされたデバイスでシードを生成し、単一の侵害されたデバイスでは資金を盗むのに不十分となるマルチシグ構成を検討すべきである。



