SlowMist cảnh báo chiến dịch lừa đảo tinh vi nhắm vào người dùng Ledger
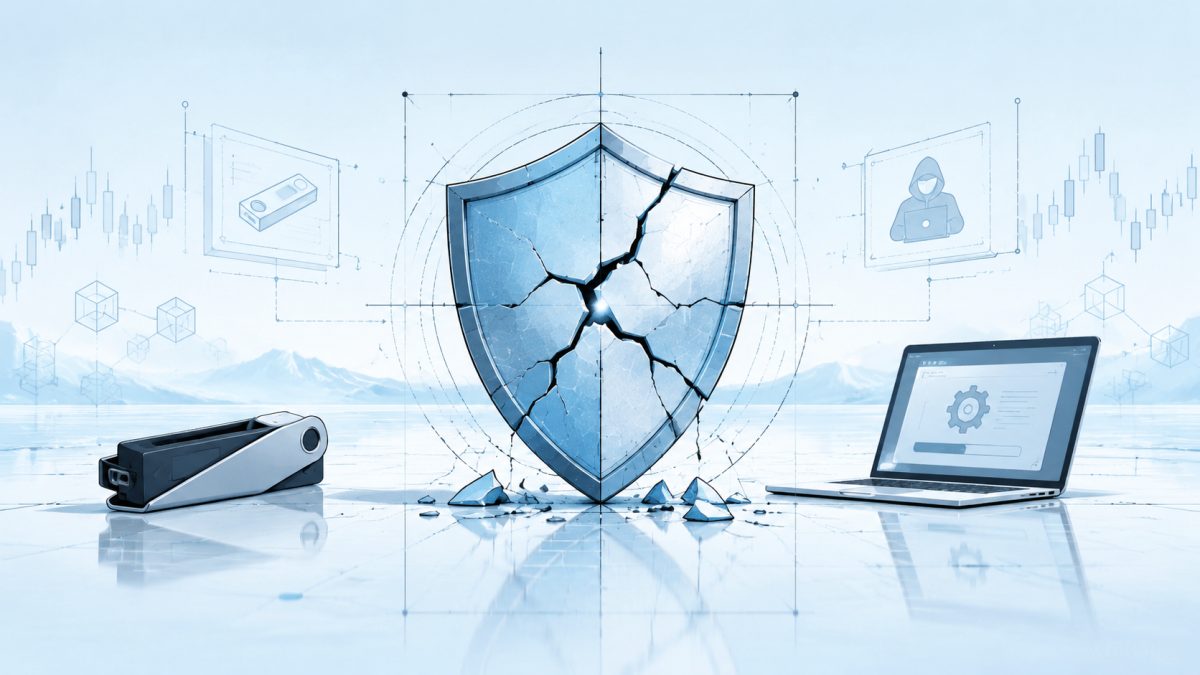
TREE NEWS đưa tin: Công ty bảo mật blockchain SlowMist đã đưa ra cảnh báo công khai về một chiến dịch lừa đảo đang hoạt động, giả mạo bản cập nhật firmware Ledger, lợi dụng tâm lý lo lắng gia tăng của người dùng sau các sự cố bảo mật chuỗi cung ứng ví phần cứng gần đây. Thủ đoạn này dụ nạn nhân đến các trang “xác minh tính xác thực” giả mạo, yêu cầu họ chọn model thiết bị, rồi hướng dẫn họ nhấn nút “Cập nhật ngay” — một luồng được thiết kế để thu thập thông tin nhạy cảm hoặc cài cắm phần mềm độc hại.
SlowMist nhấn mạnh rằng người dùng tuyệt đối không nên thực hiện cập nhật firmware thông qua các liên kết được gửi qua website, mạng xã hội hoặc tin nhắn không được yêu cầu. Các bản cập nhật firmware Ledger chính thức chỉ được phân phối qua ứng dụng Ledger Live chính thức, nơi xác minh chữ ký firmware bằng mật mã trước khi cài đặt.
Vì sao câu chuyện chuỗi cung ứng khiến cuộc tấn công này hiệu quả
Người dùng ví phần cứng đã luôn trong tình trạng căng thẳng kể từ khi một loạt vụ xâm phạm chuỗi cung ứng làm dấy lên câu hỏi liệu thiết bị có thể bị can thiệp trước khi đến tay khách hàng hay không. Kẻ tấn công đang vũ khí hóa nỗi sợ đó. Bằng cách gắn mác trang lừa đảo là công cụ “xác minh sản phẩm chính hãng”, chiến dịch này biến một bản năng bảo mật — mong muốn xác nhận thiết bị của mình là thật — thành chính vector tấn công.
Đây là ví dụ kinh điển của kỹ thuật xã hội chồng lên một cái cớ tin tức thời sự. Nó cũng làm nổi bật sự bất đối xứng dai dẳng trong bảo mật crypto: phòng thủ phải bảo vệ mọi điểm xâm nhập, trong khi kẻ tấn công chỉ cần một khoảnh khắc tin tưởng thuyết phục của người dùng.
Hàm ý cho ngành
- Phần cứng không phải là giải pháp vạn năng: Tự lưu ký loại bỏ rủi ro đối tác nhưng chuyển gánh nặng bảo mật vận hành trực tiếp sang người dùng.
- Giai đoạn sau sự cố là thời điểm tấn công lý tưởng: Lượng lừa đảo thường tăng vọt trong những ngày và tuần sau một sự kiện bảo mật nổi bật, khi người dùng đang tích cực tìm kiếm hướng dẫn.
- Các kênh xác minh phải được tăng cường: Các dự án nên truyền thông trước về các đường dẫn cập nhật chính thức và duy trì các kênh liên lạc có chữ ký, có thể xác minh để người dùng có điểm tham chiếu đáng tin cậy.
Đối với Ledger và các đối thủ cùng ngành, sự việc này củng cố nhu cầu giáo dục người dùng liên tục và hướng dẫn rõ ràng, nổi bật về cách các bản cập nhật chính thức được phân phối. Đối với toàn ngành, đây là lời nhắc rằng mắt xích yếu nhất trong bất kỳ thiết lập lưu ký nào vẫn là giao diện con người giữa thiết bị và internet.
Điều cần theo dõi tiếp theo
Dự kiến các công ty bảo mật sẽ theo dõi hạ tầng đằng sau chiến dịch này — đăng ký tên miền, mô hình lưu trữ và địa chỉ ví dùng để nhận tiền bị đánh cắp — để đối chiếu với các tác nhân đe dọa đã biết. Người dùng nên coi mọi lời nhắc cập nhật firmware không được yêu cầu là thù địch theo mặc định, chỉ xác minh cập nhật qua các ứng dụng chính thức, và coi việc xác minh firmware ví phần cứng là thực hành thường quy, ưu tiên ngoại tuyến thay vì dựa trên web.
Khi việc chấp nhận crypto mở rộng, nền kinh tế lừa đảo sẽ tiếp tục chuyên nghiệp hóa. Phòng thủ không chỉ là công nghệ tốt hơn, mà còn là hành vi người dùng có kỷ luật và văn hóa bảo mật coi sự khẩn cấp là dấu hiệu cảnh báo.