SlowMist 发出警示:虚假固件更新钓鱼活动正在蔓延
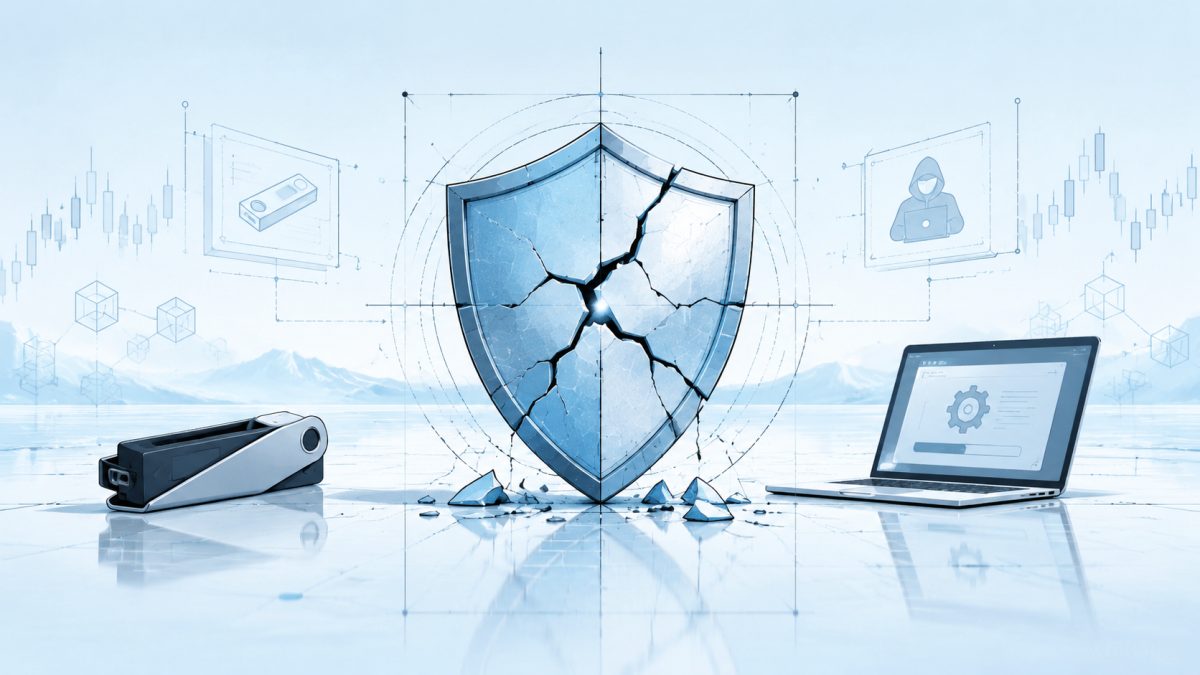
TREE NEWS 报道, 区块链安全机构 SlowMist 发布公开警告,指出一项伪装成 Ledger 固件更新的钓鱼活动正在活跃。该活动利用近期硬件钱包供应链安全事件引发的用户焦虑,诱导受害者访问虚假的“真品验证”页面,选择自己的设备型号,然后点击“立即更新”按钮——这一流程旨在窃取敏感信息或植入恶意软件。
SlowMist 强调,用户绝不应通过网站、社交媒体或未经请求的消息中的链接进行固件更新。合法的 Ledger 固件更新仅通过官方 Ledger Live 应用分发,该应用会在安装前对固件签名进行密码学验证。
为何“供应链叙事”让攻击更有效
自一系列供应链安全事件引发用户对设备在送达前是否被篡改的担忧以来,硬件钱包用户一直处于紧张状态。攻击者正是利用了这种恐惧。通过将钓鱼页面包装成“真品验证”工具,该活动把用户的安全本能——确认设备是否为正品——反过来变成了攻击入口。
这是社会工程学叠加时事热点的典型案例。它也凸显了加密安全领域长期存在的不对称性:防御方必须守住每一个入口,而攻击方只需一次成功说服用户的瞬间。
行业影响
- 硬件并非万能解药:自托管消除了交易对手风险,却把操作安全的责任完全转移给了用户。
- 事件后窗口期是攻击高发期:在重大安全事件发生后的数天到数周内,当用户主动搜索指引时,钓鱼活动通常激增。
- 验证渠道必须加固:项目方应提前告知官方更新路径,并维护经过签名、可验证的沟通渠道,让用户有可信的参照点。
对 Ledger 及其同行而言,此次事件再次说明持续的用户教育和关于合法更新方式的清晰、醒目指引至关重要。对整个行业来说,它提醒我们:任何托管方案中最薄弱的一环,始终是设备与互联网之间的人机交互界面。
后续关注点
预计安全机构将追踪该活动背后的基础设施——域名注册、托管模式以及用于接收被盗资金的钱包地址——以便与已知威胁行为者进行比对。用户应将任何未经请求的固件提示默认视为恶意,仅通过官方应用验证更新,并把硬件钱包固件验证当作常规的、优先离线的操作,而非依赖网页完成。
随着加密 adoption 不断扩大,钓鱼产业也将持续专业化。防御之道不仅是更好的技术,更是有纪律的用户行为,以及把“紧迫感”视为危险信号的安全文化。