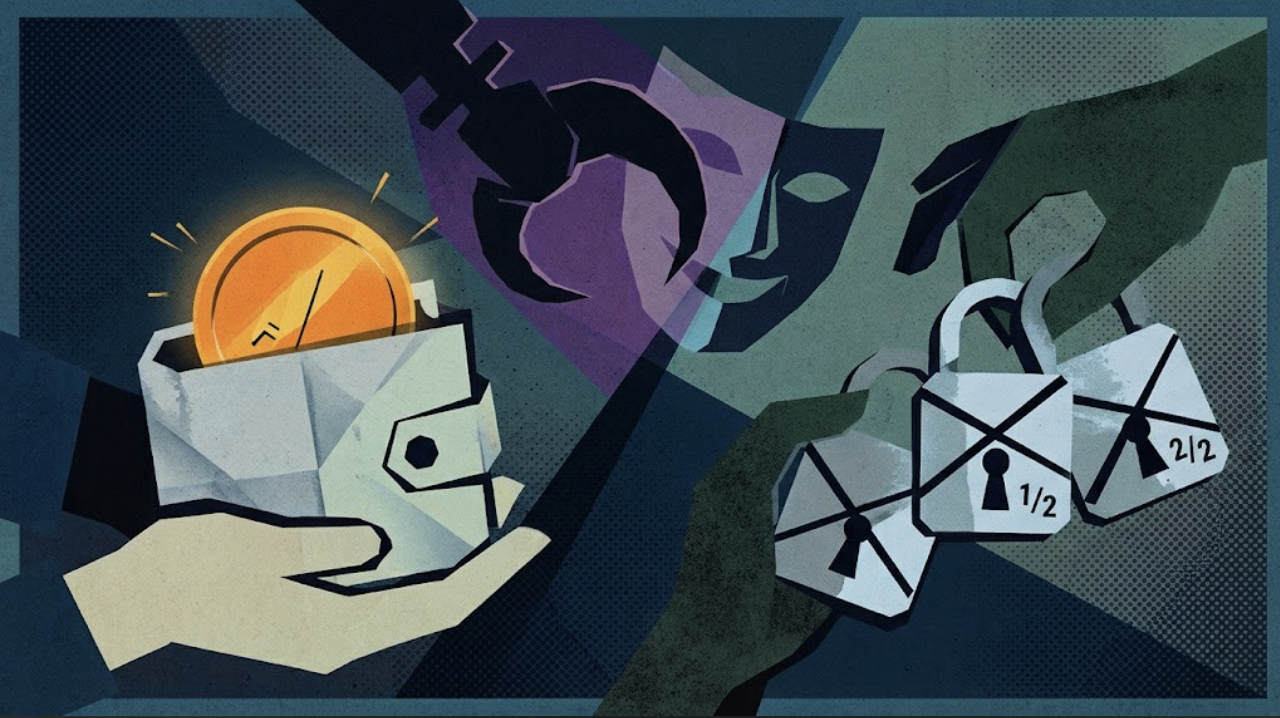
Coin của bạn vẫn còn đó, nhưng ai đó đã biến ví của bạn thành ví đa chữ ký: Trộm cắp hay Gian lận?
Một mô thức đáng lo ngại mới trong tội phạm tiền mã hóa đang buộc các tòa án và cơ quan điều tra phải đối mặt với một câu hỏi pháp lý cũ trong một bối cảnh công nghệ mới: khi kẻ tấn công giành được quyền kiểm soát một ví và thay đổi quyền hạn của nó để yêu cầu nhiều chữ ký—mà không hề di chuyển bất kỳ tài sản nào—thì liệu đã xảy ra trộm cắp hay đó là gian lận? Sự phân biệt này có ý nghĩa vô cùng quan trọng đối với trách nhiệm hình sự, việc thu hồi tài sản và tương lai của việc tự lưu ký (self-custody).
Cơ chế của một vụ chiếm đoạt quyền hạn
Trong một vụ điển hình, kẻ tấn công xâm phạm khóa riêng hoặc cụm từ hạt giống (seed phrase) của người dùng, rồi sử dụng quyền truy cập đó không phải để rút cạn tiền mà để thay đổi quyền hạn hợp đồng thông minh hoặc cấu hình đa chữ ký của ví. Chủ sở hữu ban đầu vẫn có thể nhìn thấy số dư trên chuỗi, nhưng không thể tự mình khởi tạo giao dịch nữa. Kẻ tấn công thực chất trở thành người đồng ký hoặc người gác cổng, đòi tiền để khôi phục quyền kiểm soát.
Điều này khác với một vụ hack thông thường vì tài sản vẫn nằm ở cùng một địa chỉ. Không có chuyển khoản trực tiếp, không có hoán đổi, không có cầu nối. Về mặt pháp lý, trộm cắp thường đòi hỏi việc chiếm đoạt tài sản một cách bất hợp pháp với ý định tước đoạt vĩnh viễn. Ngược lại, gian lận liên quan đến sự lừa dối để có được tài sản hoặc khiến người khác hành động. Khi kẻ tấn công dùng thủ đoạn kỹ thuật xã hội để lấy khóa, rồi khóa ví, các công tố viên có thể lập luận là gian lận. Khi kẻ tấn công khai thác lỗ hổng hợp đồng thông minh để thay đổi quyền hạn mà chủ sở hữu không hay biết, các cáo buộc trộm cắp hoặc truy cập trái phép có thể mạnh hơn.
Vì sao vùng xám pháp lý lại quan trọng
Đối với nạn nhân, vấn đề thực tế là tức thời: họ không thể di chuyển tài sản của mình, nhưng cảnh sát có thể ngần ngại hành động vì không có tổn thất nào được ghi nhận trên chuỗi. Các sàn giao dịch và công ty phân tích chuỗi khối ngày càng được yêu cầu truy vết các thay đổi quyền hạn, nhưng ít khu vực pháp lý có quy định rõ ràng về “chiếm đoạt quyền kiểm soát ví” như một tội danh riêng biệt. Các hợp đồng bảo hiểm thường loại trừ những sự kiện như vậy, và các giao thức phi tập trung có cơ chế khắc phục hạn chế.
Sự mơ hồ cũng tạo ra động cơ ngược đời cho kẻ tấn công: bằng cách để tiền lại tại chỗ, chúng có thể tránh kích hoạt các hệ thống phát hiện trộm cắp tự động và các ngưỡng thực thi pháp luật dựa vào việc di chuyển tài sản. Một số kẻ tấn công dùng khoảng trống này để thương lượng tiền chuộc, thực chất là kiếm tiền từ quyền kiểm soát thay vì quyền sở hữu.
Hàm ý cho ngành và triển vọng tương lai
Các nhà phát triển ví đang phản ứng bằng việc quản lý quyền hạn tốt hơn, mô phỏng giao dịch và các tính năng khôi phục xã hội. Nhưng vấn đề sâu xa hơn là pháp lý. Khi nhiều giá trị hơn chuyển lên chuỗi, các tòa án sẽ cần xác định liệu quyền kiểm soát một ví có cấu thành một lợi ích tài sản tách biệt với các tài sản mà nó nắm giữ hay không. Các quy tắc rõ ràng hơn sẽ giúp ích cho nạn nhân, các công ty bảo hiểm và cơ quan điều tra.
Cho đến lúc đó, người dùng nên coi việc quản lý khóa như một vành đai bảo mật, chứ không chỉ là một mật khẩu. Cấu hình đa chữ ký, ví phần cứng và giám sát quyền hạn không còn là tùy chọn đối với các tài khoản có giá trị cao. Làn sóng kiện tụng tiền mã hóa tiếp theo có thể không phải về những đồng coin bị đánh cắp, mà về quyền kiểm soát bị đánh cắp—và pháp luật vẫn chưa sẵn sàng.