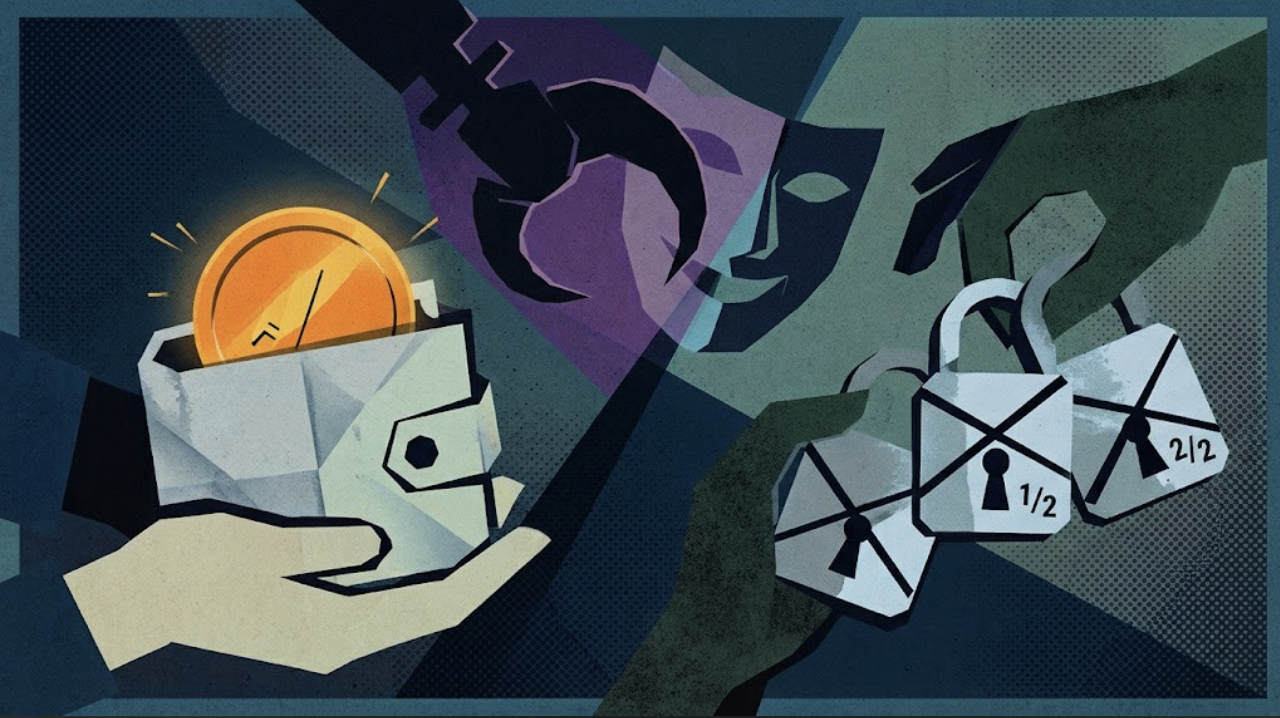
コインはまだそこにある、でも誰かがあなたのウォレットをマルチシグに変えた:窃盗か詐欺か?
暗号資産犯罪における新たな厄介なパターンが、裁判所と捜査当局に、新しい技術的文脈の中で古い法的問題に直面することを迫っている。攻撃者がウォレットの制御を奪い、資産を一切移動させることなく、複数の署名を要求するよう権限を変更した場合、それは窃盗が発生したのか、それとも詐欺なのか。この区別は、刑事責任、資産回収、そしてセルフカストディの将来にとって極めて重要である。
権限ハイジャックの仕組み
典型的なケースでは、攻撃者がユーザーの秘密鍵やシードフレーズを侵害し、そのアクセスを使って資金を流出させるのではなく、ウォレットのスマートコントラクト権限やマルチシグ設定を改変する。元の所有者はオンチェーンで残高を確認できるが、単独でトランザクションを開始することはもはやできない。攻撃者は事実上、共同署名者またはゲートキーパーとなり、制御を回復するために支払いを要求する。
これは従来のハッキングとは異なる。資産は同じアドレスに残っているからだ。直接の送金も、スワップも、ブリッジもない。法的には、窃盗は通常、永続的に財産を剥奪する意図を伴う不法な取得を必要とする。対照的に、詐欺は財産を得たり行動を誘導したりするための欺瞞を伴う。攻撃者がソーシャルエンジニアリングを使って鍵を入手し、その後ウォレットをロックした場合、検察は詐欺を主張するかもしれない。攻撃者がスマートコントラクトの脆弱性を悪用して所有者の知らないうちに権限を変更した場合、窃盗や不正アクセスの主張の方が強くなる可能性がある。
法的グレーゾーンが重要な理由
被害者にとって、実際の問題は即座に生じる。資産を移動できない一方で、オンチェーンで損失が記録されていないため、警察は行動をためらうかもしれない。取引所やブロックチェーン分析企業は、権限変更の追跡をますます求められているが、「ウォレット制御ハイジャック」を独立した犯罪として明確に規定する法令を持つ法域はほとんどない。保険契約はこうした事象を除外していることが多く、分散型プロトコルには限られた救済メカニズムしかない。
この曖昧さは攻撃者にとって逆説的なインセンティブも生む。資金をそのまま残すことで、資産の移動に依存する自動窃盗検知システムや法執行の閾値を発動させずに済む可能性がある。一部の攻撃者はこの隙間を利用して身代金の交渉を行い、事実上、保有ではなく制御を収益化している。
業界への影響と今後の見通し
ウォレット開発者は、より優れた権限管理、トランザクションシミュレーション、ソーシャルリカバリー機能で対応している。しかし、より深い問題は法的なものだ。より多くの価値がオンチェーンに移行するにつれ、裁判所はウォレットの制御が保有資産とは別個の財産的利益を構成するかどうかを定義する必要に迫られるだろう。より明確なルールは、被害者、保険会社、捜査当局の助けとなる。
それまでは、ユーザーは鍵管理を単なるパスワードではなく、セキュリティの境界線として扱うべきだ。マルチシグ設定、ハードウェアウォレット、権限監視は、高額口座にとってもはや任意ではない。暗号資産訴訟の次の波は、盗まれたコインではなく、盗まれた制御をめぐるものになるかもしれない。そして法はまだそれに対応できていない。