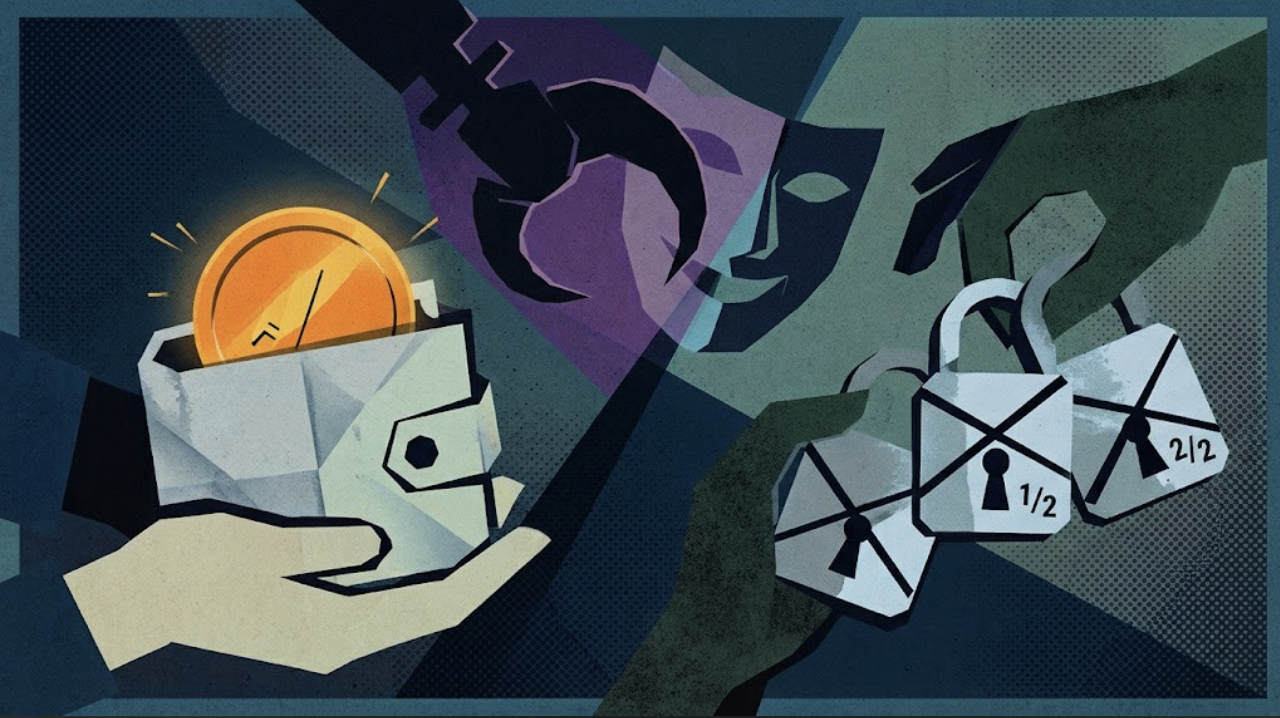
코인은 그대로 있는데 누군가 당신의 지갑을 멀티시그로 바꿨다: 절도인가 사기인가?
암호화폐 범죄의 새로운 문제적 패턴이 법원과 수사기관으로 하여금 새로운 기술적 맥락에서 오래된 법적 질문에 직면하도록 만들고 있다. 공격자가 지갑의 통제권을 확보한 뒤 자산을 전혀 이동시키지 않고 여러 서명을 요구하도록 권한을 변경했다면, 절도가 발생한 것인가, 아니면 사기인가? 이 구분은 형사 책임, 자산 회수, 그리고 자기 보관(self-custody)의 미래에 막대한 영향을 미친다.
권한 하이재킹의 메커니즘
전형적인 사례에서 공격자는 사용자의 개인키나 시드 구문을 침해한 뒤, 그 접근 권한을 자금 탈취가 아닌 지갑의 스마트 컨트랙트 권한이나 멀티시그 구성을 변경하는 데 사용한다. 원래 소유자는 온체인에서 잔액을 여전히 볼 수 있지만 더 이상 단독으로 거래를 시작할 수 없다. 공격자는 사실상 공동 서명자나 문지기가 되어 통제권을 되찾는 대가로 지불을 요구한다.
이는 자산이 동일한 주소에 남아 있기 때문에 전통적인 해킹과 다르다. 직접 이체도, 스왑도, 브리지도 없다. 법적으로 절도는 일반적으로 영구적으로 재산을 박탈할 의도로 재산을 불법 취득하는 것을 요구한다. 반면 사기는 재산을 얻거나 행동을 유도하기 위한 기만을 수반한다. 공격자가 사회공학을 이용해 키를 획득한 뒤 지갑을 잠근 경우 검찰은 사기를 주장할 수 있다. 공격자가 스마트 컨트랙트 취약점을 악용해 소유자 몰래 권한을 변경한 경우에는 절도나 무단 접근 주장이 더 강력할 수 있다.
법적 회색지대가 중요한 이유
피해자에게 실질적인 문제는 즉각적이다. 자산을 이동할 수 없지만 온체인에 손실이 기록되지 않았기 때문에 경찰은 행동을 주저할 수 있다. 거래소와 블록체인 분석 기업은 권한 변경 추적을 점점 더 요구받고 있지만, “지갑 통제권 하이재킹”을 별도의 범죄로 규정한 명확한 법령을 갖춘 관할권은 거의 없다. 보험 약관은 흔히 그러한 사건을 제외하며, 탈중앙화 프로토콜은 제한적인 구제 수단만 가지고 있다.
이러한 모호성은 공격자에게 역설적인 인센티브도 만든다. 자금을 그대로 남겨둠으로써 자산 이동에 의존하는 자동 절도 탐지 시스템과 법 집행 기준을 발동시키지 않을 수 있기 때문이다. 일부 공격자는 이 틈을 이용해 몸값을 협상하며, 사실상 보유가 아닌 통제권을 수익화한다.
업계 시사점과 향후 전망
지갑 개발자들은 더 나은 권한 관리, 거래 시뮬레이션, 소셜 리커버리 기능으로 대응하고 있다. 그러나 더 깊은 문제는 법적이다. 더 많은 가치가 온체인으로 이동함에 따라 법원은 지갑에 대한 통제권이 그 안에 보관된 자산과 별개의 재산적 이익을 구성하는지 정의해야 할 것이다. 더 명확한 규칙은 피해자, 보험사, 수사기관에 도움이 될 것이다.
그때까지 사용자는 키 관리를 단순한 비밀번호가 아닌 보안 경계로 취급해야 한다. 멀티시그 구성, 하드웨어 지갑, 권한 모니터링은 고액 계정에 더 이상 선택 사항이 아니다. 암호화폐 소송의 다음 물결은 도난당한 코인이 아니라 도난당한 통제권에 관한 것이 될 수 있으며, 법은 아직 준비되지 않았다.