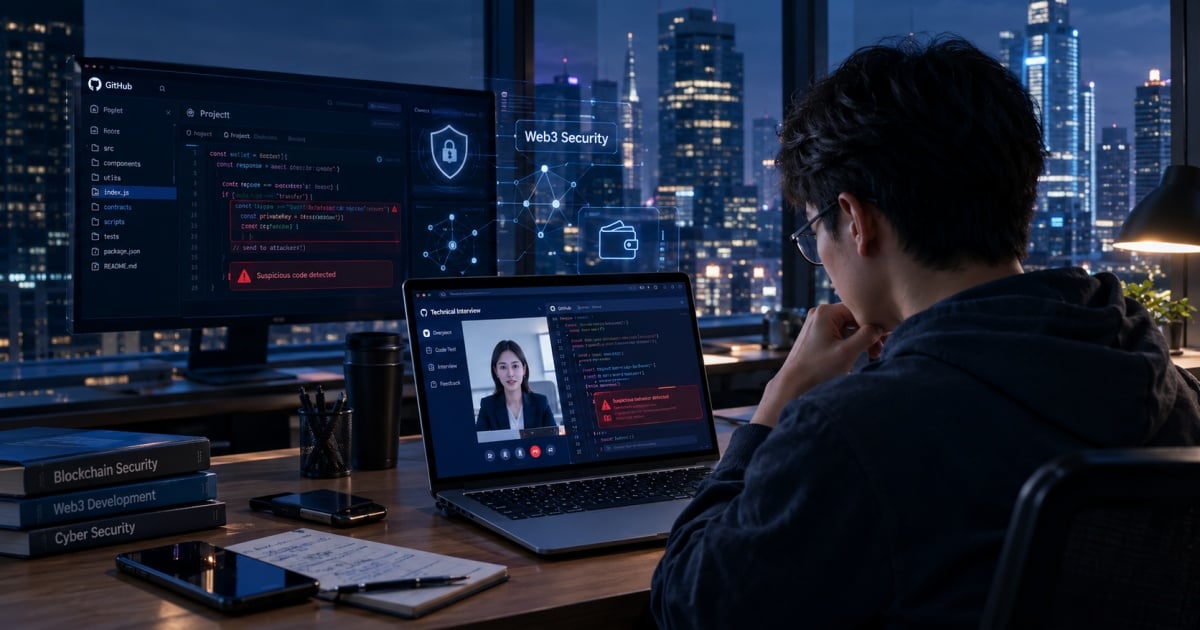
招聘流程成为攻击入口
一封看似正常的招聘邀请,背后可能隐藏着精心设计的网络攻击。日本警察厅联合美国、澳大利亚、德国相关机构披露,具有朝鲜背景的攻击组织 WaterPlum 长期以招聘为诱饵,针对全球 IT、AI、加密货币及 NFT 从业者发动攻击。官方确认,相关恶意软件已在 100 多个国家和地区感染至少 3 万台设备,约 7000 件加密钱包信息遭窃取,至少约 17 亿日元规模的加密资产被转移。
为何 Web3 成为首选目标
与传统金融机构不同,Web3 企业往往同时具备高价值资产与薄弱的安全体系。初创公司普遍缺乏专职安全团队,而开发者又习惯在技术面试中直接运行来自陌生仓库的代码。攻击链条并不复杂:伪装成招聘方接触目标,发送藏有恶意代码的 GitHub 项目或 Coding Test,再通过视频面试环节植入更多载荷。由于受害者是拥有高权限的工程师,一次成功的入侵就可能演变为钱包被盗、私钥泄露乃至协议级漏洞利用。
行业影响
- 信任是最薄弱环节:招聘流程已被证实是攻击面,但多数企业仍将其视为纯 HR 事务。
- 钱包安全形同虚设:7000 件钱包凭证被盗,说明热钱包与开发者设备仍处于高危暴露状态。
- 国家行为体获利:波及 100 多个国家、数万台设备的规模,显示背后存在国家级资源支持。
地缘政治与加密资产的交汇并非理论。朝鲜长期被指利用窃取的加密资产资助国家项目,WaterPlum 事件为此提供了具体证据。
未来展望
Web3 企业预计将全面升级招聘安全:为 Coding Test 提供隔离环境、验证招聘方身份、并要求工程师强制使用硬件钱包。监管机构也可能推动与招聘流程相关的安全事件强制披露。目前传递出的信号十分明确——在 Web3 世界,下一次攻击可能伪装成一份工作机会。