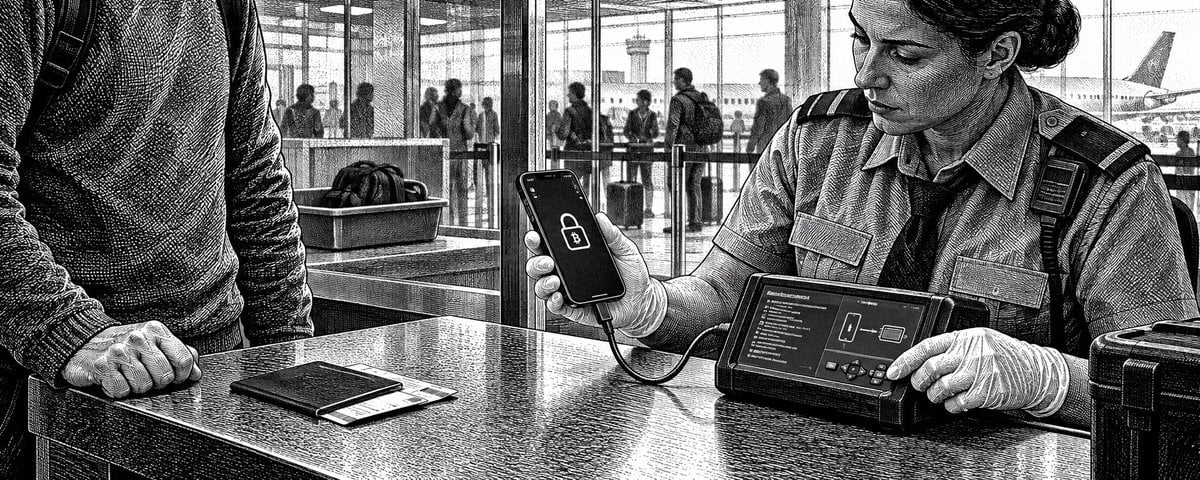
「断网即冷钱包」的神话遭遇取证现实
TREE NEWS 报道, 一份由硬件钱包维护者撰写的硬核教程指出,把 iPhone 断网当作冷钱包存储加密资产在技术上可行,但必须满足严格的硬件与系统下限:至少 iPhone 17 或更新机型、iOS 27 及以上,并且每一到两年迁移到更新的设备。其核心论点是:断网并不能消除「别人物理拿到这台手机」所带来的风险。
边境搜查与手机取证产业
美国海关与边境保护局在 2025 财年共记录了 55,318 次电子设备搜查,其中基础搜查 50,922 次、高级搜查 4,396 次。这些是搜查统计,不是成功解锁的数量,但足以说明设备检查已是常规操作。与此同时,Cellebrite 在 2026 年春季简报中把 iPhone 17 和 iOS 26.3.1 列入扩展支持范围,并宣称对运行 iOS 26 或更高版本的 iPhone 11 至 16 提供 AFU 访问。2024 年 11 月,基于内部文件的报道描述了运行 iOS 18 和 18.0.1 的较新 iPhone 可产生部分提取。
BFU 与 AFU:真正关键的状态
最关键的变量是设备自启动以来是否曾被成功解锁。BFU(首次解锁前)状态下部分保护类密钥不可用;AFU(首次解锁后)状态下,C 类密钥——第三方 App 的默认文件保护类——在重新锁屏后仍留在内存中。苹果通过闲置重启收窄了这一窗口,但取证厂商正以 Cellebrite 的 Safeguard Mode 等功能积极应对。
硬件代际不可互换
iPhone 17 和 iPhone Air 随 A19 一代引入了内存完整性强制(MIE):类型化分配器、增强型内存标记扩展(EMTE)以及标签保密性,干扰堆整理与漏洞原语的构建。老设备无法通过软件更新获得缺失的 EMTE 硬件,A5 至 A11 芯片更永久暴露于 checkm8 BootROM 漏洞。
钱包密钥管理是下一道边界
恢复出设备密码,未必就能揭示钱包的恢复短语。用以安全隔区内生成、不可导出密钥来包装秘密的钱包,在文件系统提取中可能只得到密文。但苹果文档化的安全隔区接口使用 P-256 密钥,而非比特币和以太坊常用的 secp256k1 曲线——因此「使用了安全隔区」并不能证明 BIP39 恢复短语完全活在隔区里。钥匙串访问类同样关键:AfterFirstUnlock 与 WhenUnlocked 的暴露面截然不同。
前瞻
对持有者的实际启示是:把手机冷钱包视为众多预防措施之一。硬件代际、补丁版本、BFU/AFU 状态、设备密码熵,以及钱包自身的密钥管理,才决定这项预防到底为你换来什么。对于大额资产,具备透明安全设计、持续维护、且能在设备本身上做交易验证的专用签名设备,仍是更稳妥的选择。