供应链攻击浮出水面
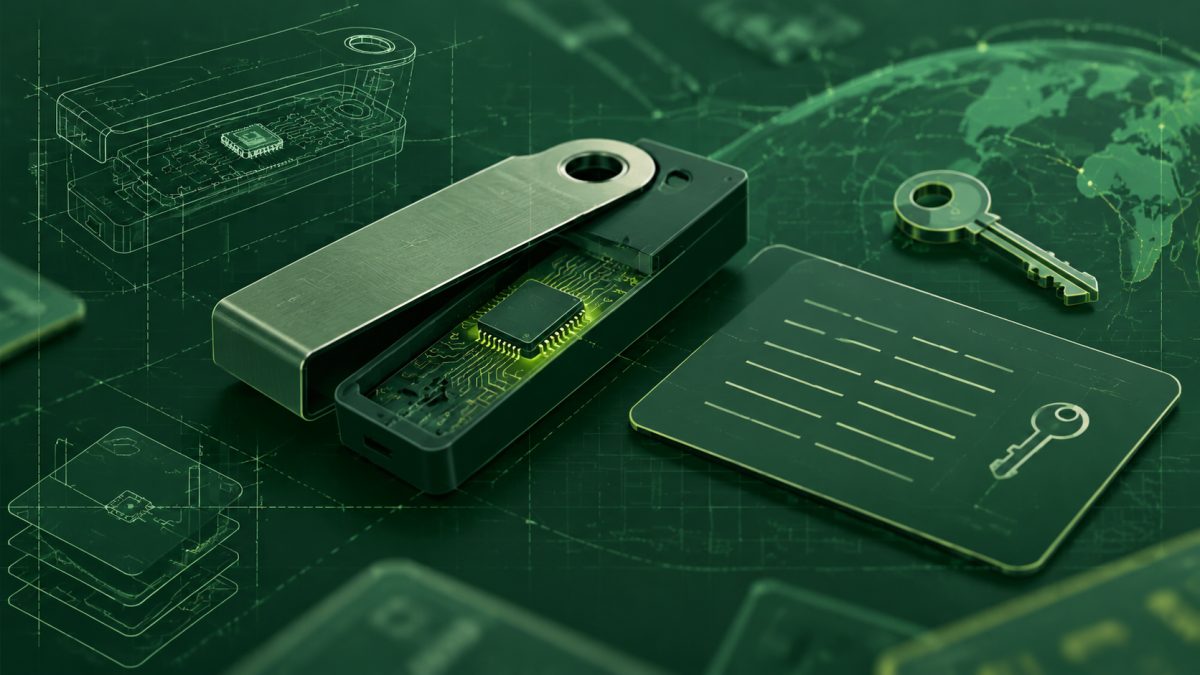
TREE NEWS 报道, Mt. Gox 前首席执行官 Mark Karpelès 表示,他在一个密封的 Ledger 硬件钱包内发现了一枚隐藏的间谍芯片。该设备外观全新、塑封完好,却内含一个未经授权的组件,用于拦截并窃取钱包的助记词。若该发现被证实具有普遍性,这将是消费级加密硬件领域有记录以来最令人警惕的供应链攻击之一。
攻击原理
硬件钱包之所以被信任,正是因为助记词——用户资产的万能钥匙——理应始终保持离线,永不离开安全芯片。间谍芯片打破了这一保证。据 Karpelès 描述,植入组件位于安全芯片与显示屏或 USB 接口之间,在助记词生成或输入时将其截获,再通过隐蔽信道发送给攻击者。由于篡改发生在设备到达买家之前,用户无论多么谨慎——验证固件、避开钓鱼网站、离线备份——都无法察觉。
- 密封≠安全:塑封与防伪贴纸均可被仿制或重新封装。
- 信任瓶颈:攻击针对制造与分销链条,而非密码学设计。
- 静默外泄:芯片可在初始化后长期存储并回传数据,设备上不留明显痕迹。
责任在谁?
直接嫌疑指向供应链中的薄弱环节——代工厂、物流环节或经销商。但更深层的问题是结构性的。硬件钱包厂商历来依赖视觉防篡改,而非对完整物料清单的密码学认证。买家实际上无法验证设备是否与出厂规格一致。在这一点改变之前,每一个密封盒都只是一种信念。
Ledger 尚未就该具体指控发布详细公开回应。该公司此前因 Recover 功能受到审视,批评者认为该功能通过引入助记词分片和第三方参与,削弱了自托管模式。若此次事件得到证实,将在硬件钱包被同时推销给机构与散户、被誉为自托管黄金标准的当下,进一步加剧其声誉压力。
对更广泛市场的影响
自托管是加密精神的核心支柱,硬件钱包是其最具体的产品。一次可信的供应链入侵,不仅动摇对某一品牌的信心,更会波及整个品类。预计市场将重新追捧开源硬件设计、可复现构建以及带密码学验证的防篡改包装。转售硬件的交易所和托管机构可能面临新的披露义务。本已紧盯该领域的监管机构,也可能借此主张推行认证制造标准。
后续关注
关键的下一步是独立拆解分析。如果研究人员能在多个设备和批次中复现该发现,行业将面临紧急状态。即便只是孤立事件,教训依然深刻:在加密世界,最薄弱的环节往往是物理的,而非数学的。用户应直接从厂商购买,在隔离设备上生成助记词,并考虑采用多签方案,使单一设备被攻破也不足以盗走资金。



