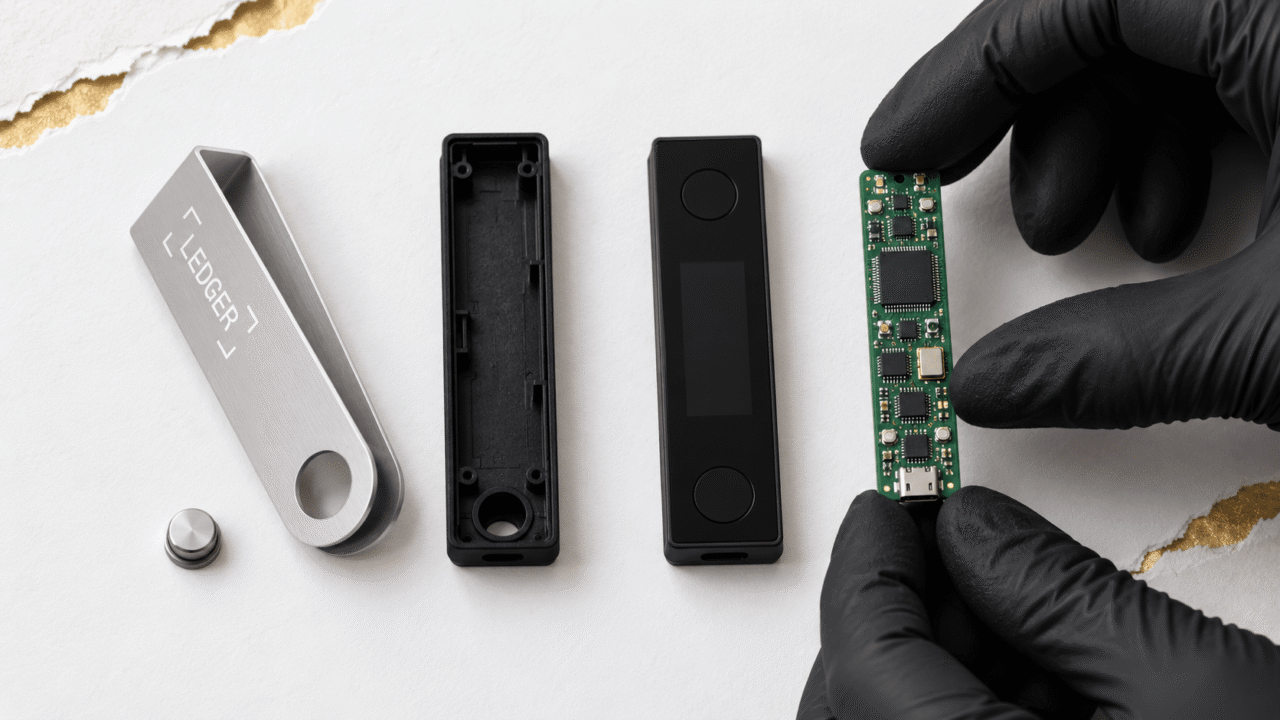
Karpelès实验室在更多Ledger设备中发现间谍植入物
TREE NEWS 报道, 前Mt. Gox首席执行官、现Karpelès Lab负责人Mark Karpelès表示,一种用于拦截硬件钱包通信的间谍植入物,如今又出现在来自另外两家授权经销商的Ledger Flex和Nano X设备中。Karpelès称,最新版本的植入物似乎专为量产而设计,暗示这一篡改行为正在规模化,而非逐渐收手。
Ledger方面则予以反驳,称其在德国一家零售店检查的库存未发现任何篡改迹象。双方说法相互矛盾,让硬件钱包用户陷入尴尬的中间地带:一方不断发现被动手脚的设备,而厂商坚称其检查过的库存是干净的。
植入物究竟做什么
硬件钱包之所以被宣传为自托管的黄金标准,是因为私钥永不离开设备。而位于芯片与主机之间的物理植入物,可以在种子短语或交易签名数据被加密之前将其截获,从而破坏这一承诺。若此类植入物能够量产,威胁模型将从高精尖的定向攻击,转变为影响普通零售买家的供应链问题。
为何供应链是薄弱环节
- 授权经销商并非厂商本身。设备在到达用户手中前,要经过分销商、仓库和零售门店,存在多个可被动手脚的节点。
- 验证机制碎片化。Ledger通过配套App提供真伪检查功能,但用户必须主动运行,且理论上被入侵的主机也可能干扰验证。
- 消费者信任脆弱。硬件钱包市场的竞争核心正是物理安全承诺,每一起新的篡改报告都会侵蚀这一差异化优势。
行业影响
若Karpelès的发现被证实,硬件钱包行业将面临类似早期DeFi漏洞时代软件钱包所经历的信任考验。Trezor、Coldcard及新入局者可能迎来需求转移,用户会更青睐具备强防篡改包装和开源固件验证的设备。与此同时,经销商可能面临压力,需要提供保管链文件和用户可在首次使用前验证的防篡改封条。
迄今为止,监管机构的关注点集中在交易所托管和稳定币储备,而非零售硬件的完整性。一旦量产植入物得到确认,这一格局可能改变,欧盟和美国或启动产品安全审查。
前景展望
关键问题在于:Ledger在德国的干净检查结果,究竟反映的是一起有限事件,还是其质量保证体系中的更大盲区。对来自多个地区购买的设备进行独立拆解,将有助于厘清争议。在此之前,用户应尽量直接从厂商购买,在首次设置时验证设备完整性,并将任何已预先初始化的钱包视为已被入侵。对行业而言,这一事件提醒人们:自托管安全不仅依赖密码学,也取决于设备本身的物理流转路径。