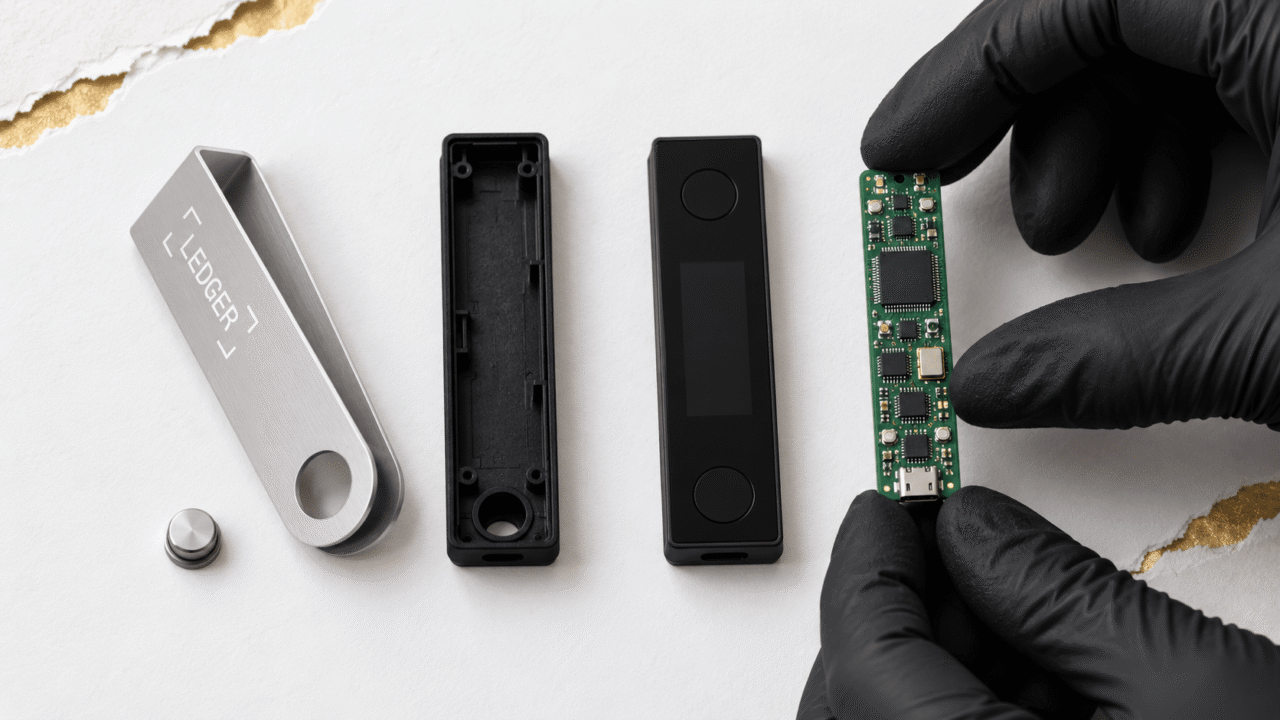
Karpelès Lab、追加のLedgerデバイスからスパイインプラントを発見
TREE NEWS 報道: 元Mt. Gox CEOで現在Karpelès Labを率いるMark Karpelès氏によると、ハードウェアウォレットの通信を傍受するために設計されたスパイインプラントが、新たに2社の正規販売代理店から入手したLedger FlexとNano Xから見つかったという。Karpelès氏によれば、このインプラントの最新版は量産向けに設計されているように見え、改ざん工作が終息するどころか拡大している可能性を示唆している。
これに対しLedgerは反論し、ドイツの小売店舗で検査した在庫には改ざんの痕跡はなかったと述べた。相反する説明により、ハードウェアウォレット利用者は不快な中間状態に置かれている。一方は改ざんされたユニットを発見しており、メーカーは検査した在庫はクリーンだと主張している。
インプラントの機能
ハードウェアウォレットは、秘密鍵がデバイスから出ないことから、セルフカストディのゴールドスタンダードとして宣伝されている。チップとホストマシンの間に位置する物理的なインプラントは、シードフレーズや署名済みトランザクションデータが暗号化される前に取得することで、その約束を損なう可能性がある。このようなインプラントが大規模に製造可能であれば、脅威モデルは高度な標的型攻撃から、一般の小売購入者に影響するサプライチェーン問題へと移行する。
なぜサプライチェーンが弱点なのか
- 正規販売代理店はメーカーではない。デバイスは利用者に届く前に流通業者、倉庫、小売店頭を経由し、改ざんが起こり得る複数のポイントを生み出す。
- 検証は断片化している。Ledgerはコンパニオンアプリを通じて正規品チェック機能を提供しているが、利用者は実際に実行する必要があり、侵害されたホストマシンが理論的には干渉する可能性がある。
- 消費者の信頼は脆い。ハードウェアウォレット市場は主に物理的セキュリティの約束で競争している。改ざんの新たな報告のたびに、その差別化要因が損なわれる。
業界への影響
Karpelès氏の調査結果が裏付けられれば、ハードウェアウォレット業界は、初期のDeFiエクスプロイト時代にソフトウェアウォレットが耐えたのと同様の信頼性試験に直面する。Trezor、Coldcard、そして新規参入企業などの競合は、より強固な改ざん証拠パッケージングとオープンソースファームウェア検証を備えたデバイスへ需要が移る可能性がある。一方、販売代理店は、利用者が初回使用前に検証できる保管連鎖文書と改ざんシールの実装を迫られる可能性がある。
規制当局はこれまで、小売ハードウェアの完全性ではなく、取引所のカストディとステーブルコイン準備金に焦点を当ててきた。量産インプラントが確認されれば、その計算は変わる可能性があり、EUと米国で製品安全の精査を引き起こす可能性がある。
今後の見通し
鍵となる疑問は、Ledgerのドイツでのクリーンな検査が限定的なインシデントを反映しているのか、品質保証におけるより広範な盲点を反映しているのかである。複数の地域から購入したデバイスの独立した分解調査が、この論争の解決に役立つだろう。それまでは、利用者は可能な限りメーカーから直接購入し、初回設定時にデバイスの完全性を検証し、事前に初期化されたウォレットは侵害されているものとして扱うべきである。業界にとって、この出来事は、セルフカストディのセキュリティが暗号技術だけでなく、デバイス自体の物理的な経路にも依存していることを思い起こさせるものである。