古い調査に新たな手がかり
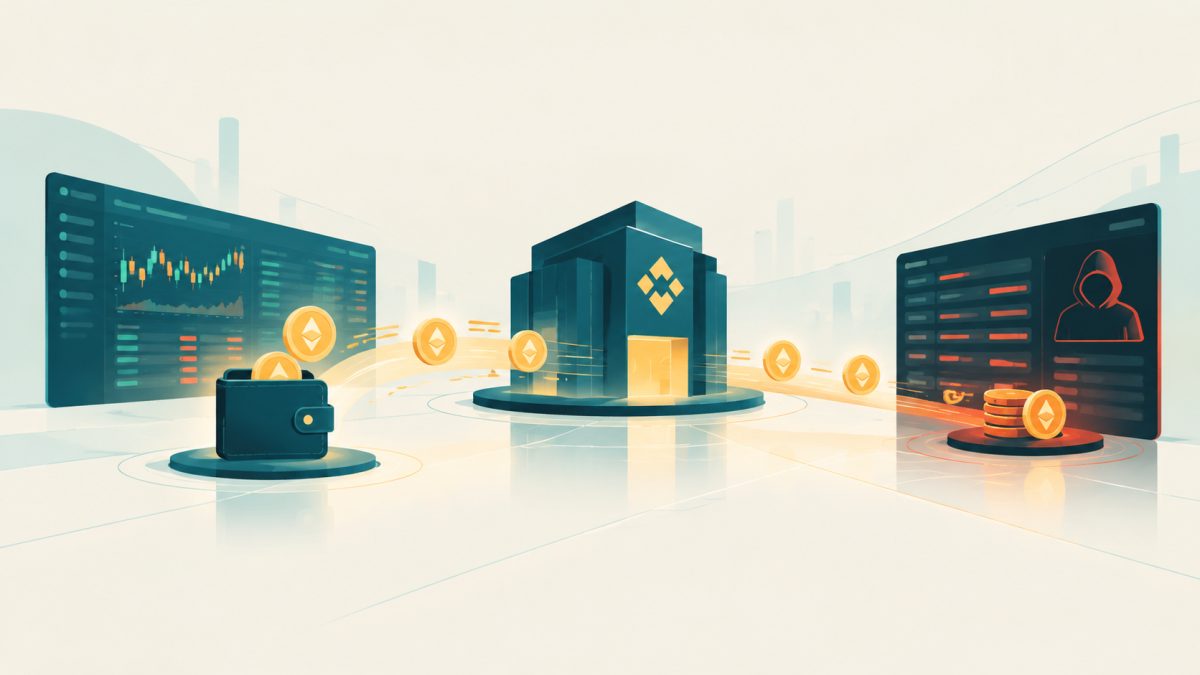
TREE NEWS 報道: オンチェーン監視により、Bitgetエクスプロイト調査に関連する新たな資金フローが表面化した。0x4885として識別されたウォレットは、送金がフラグ立てされる約11時間前にBinanceから257.6 ETHと545,000 USDTを引き出し、その後ステーブルコインを200.2 ETHにスワップした。警告の1時間前、このアドレスは約123万ドル相当の457.9 ETHを、Bitgetハッカーに属する疑いのあるウォレットに集約した。
ルーティングが重要な理由
ここでの仕組みは金額と同じくらい示唆に富む。資金は自己管理アドレスで遊休していたわけではなく、主要な中央集権型取引所を通過し、ドルペッグ資産からボラティリティの高い資産に変換され、その後で初めて宛先ウォレットに移動した。この順序は、送金元と送金先の間のオンチェーン上の連続性を意図的に断ち切ろうとする試みを示唆している。
- 取引所への入金:Binanceからの引き出しは、取引の入金側が公開の観察者にとって不透明であることを意味する。元の資金源は取引所の内部台帳の背後にある可能性がある。
- ステーブルコインからETHへの変換:USDTをETHにスワップすることで資産の指紋が変わり、ステーブルコインフローを追跡するアドレスクラスタリングのヒューリスティックが複雑になる。
- 送金前の集約:457.9 ETHを単一のホップに集めることで、追跡可能な出力の数が減り、下流のレイヤリングが単純化される。
帰属の問題
「Bitgetハッカーの疑いのあるウォレット」は帰属であり、有罪判決ではないことを強調しておく価値がある。ブロックチェーン分析企業は、行動クラスタリング、カウンターパーティグラフ、および過去のインシデントレポートに基づいてアドレスにラベルを付ける。ラベルは誤っている可能性があり、資金は単に関連があるように見えるウォレットを経由してルーティングされることもある。データが確立するのは方向性のある関係である。価値は取引所の引き出しから、調査員が以前にBitget侵害に関連付けたアドレスに移動した。
123万ドルという数字も、しばしば数千万から数億ドルに達する主要取引所侵害の規模と比較すると小さい。その規模自体がシグナルである。これは見出しを飾る強盗というよりも、漸進的な資金洗浄、テスト取引、またはより大きなアドレス群のための手数料とガスの資金調達操作のように見える。
次に注目すべきこと
これが脚注になるか章になるかを決める3つの要素がある。第一に、宛先ウォレットがミキサー、ブリッジ、またはプライバシー重視のチェーンを通じて資金を分散し始めるかどうか。第二に、Binanceのコンプライアンスチームが関連アカウントを凍結またはフラグ付けするかどうか。これには取引所が内部入金記録を追跡する必要がある。第三に、受取アドレスが制裁やブラックリストスクリーニングを実施する中央集権型取引所とやり取りするかどうか。
より広い市場にとっての結論は、劇的というよりも構造的である。取引所ハックはもはや侵害の瞬間に終わらない。すべてのホップ、スワップ、集約が公開される長期的なオンチェーン調査となる。この透明性は抑止力となるが、同時に攻撃者をより洗練された難読化へと駆り立て、経路上のすべての取引所のコンプライアンス負担を増大させる。