Revolut 침해 사고로 드러난 KYC 취약점: 위조 소환장이 암호화폐 데이터를 훔칠 때
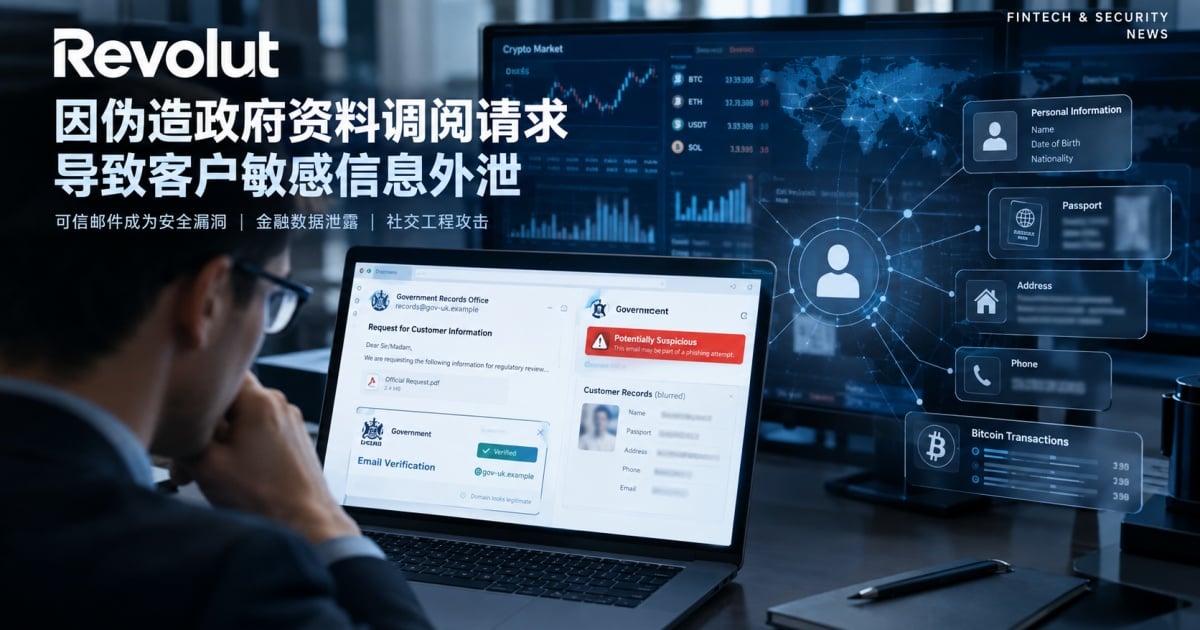
Revolut은 공격자들이 핵심 인프라를 해킹한 것이 아니라, 침해된 정부 이메일 도메인을 악용해 위조된 법 집행 데이터 요청을 보내 고객 데이터를 얻었다고 확인했다. 내부 팀은 소환장을 정당한 것으로 믿고 자발적으로 고객 기록을 넘겨주었다. 이는 금융 보안의 가장 약한 고리가 종종 공식처럼 보이는 커뮤니케이션에 대한 인간의 신뢰라는 점을 뼈저리게 상기시켜 준다.
무엇이 유출되었고, 왜 암호화폐에 중요한가
유출된 데이터에는 이름, 주소, 여권 정보, 그리고 잠재적으로 완전한 비트코인 거래 내역이 포함된 것으로 알려졌다. 암호화폐 사용자에게 이는 전형적인 프라이버시 유출보다 훨씬 더 위험하다. KYC 신원 데이터가 온체인 활동과 결합되면, 공격자는 현실 세계의 신원과 디지털 자산 보유를 연결하는 완전한 지도를 얻게 된다. 이 데이터는 표적형 피싱, 물리적 협박, 또는 고액 자산가에 대한 정교한 사회공학 공격에 사용될 수 있다.
암호화폐에서 사회공학의 부상
이 사건은 더 넓은 추세의 일부다. 공격자들은 사람들을 조종함으로써 기술적 방어를 점점 더 우회하고 있다. 암호화폐에서는 유사한 전술이 거래소 지원 직원을 침해하고, 지갑 제공업체를 속여 시드 구문을 공개하게 하며, 규제 기관을 사칭해 컴플라이언스 팀에 압력을 가하는 데 사용되었다. Revolut 사례는 강력한 사이버 보안을 갖춘 규제 금융 기관조차 신뢰할 수 있는 도메인에서 온 잘 만들어진 이메일로 무너질 수 있음을 보여준다.
규제 및 업계 시사점
- 검증 프로토콜은 진화해야 한다: 금융 기관은 법 집행 요청에 대해 다중 인증을 필요로 해야 하며, 요청 기관과의 아웃오브밴드 검증을 포함해야 한다.
- 데이터 최소화가 중요하다: 기업은 엄격히 필요한 것만 수집하고, 분할된 접근 통제 환경에 저장해야 한다.
- 암호화폐 사용자에게는 새로운 방어가 필요하다: KYC를 온체인 활동에 연결하는 것은 영구적인 위험을 만든다. 프라이버시 보호 기술과 분산형 신원 솔루션이 필수가 될 수 있다.
앞으로의 전망
암호화폐 채택이 성장함에 따라, 전통 금융 컴플라이언스와 디지털 자산 투명성의 교차점은 더욱 강화될 것이다. 규제 기관은 더 엄격한 데이터 처리 기준을 요구할 가능성이 높지만, 업계도 혁신해야 한다. 영지식 증명, 분산형 식별자, 프라이버시 보호 KYC는 향후 침해의 피해 범위를 줄일 수 있다. 그때까지 모든 암호화폐 사용자는 자신의 신원 데이터가 표적이 된다고 가정하고 그에 맞게 행동해야 한다.