XRP Ledgerの決済エンジンに潜んでいた休眠状態の欠陥が、ブロックチェーンシステムが最も根本的な経済ルールをどのように強制しているかについて新たな疑問を提起している。
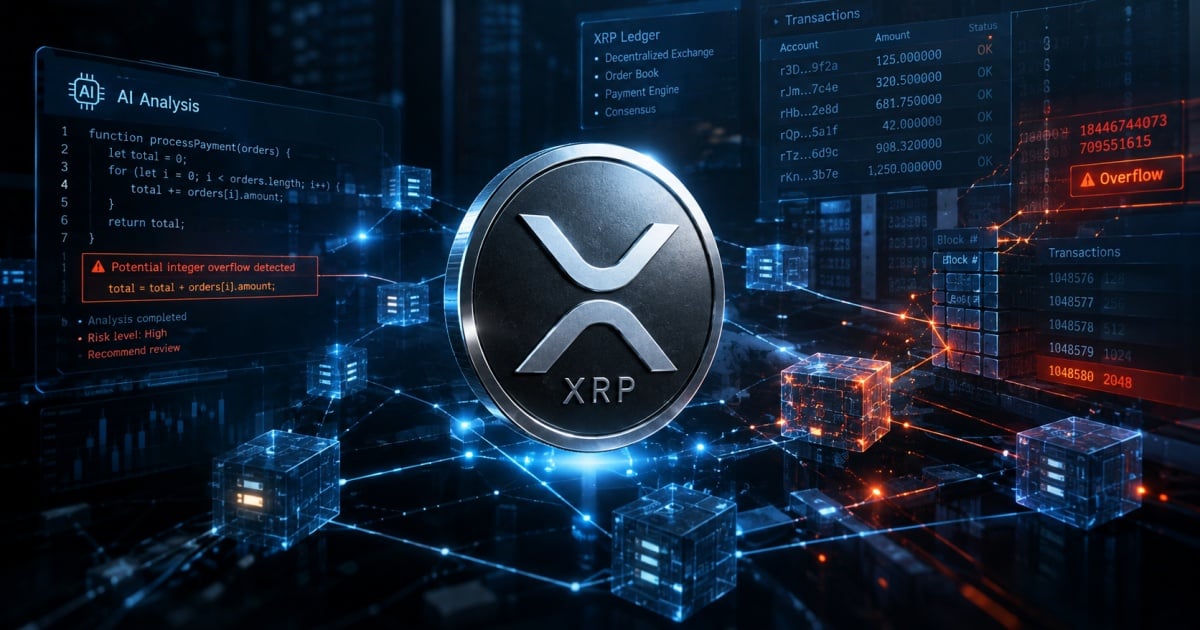
XRP Ledgerの固定供給ルールを回避する可能性があった整数オーバーフローの脆弱性が、Veria LabsのAIセキュリティエージェントによってXRPLのコードを分析中に特定された。このエージェントは、決済エンジン内の数値オーバーフローを、供給検証メカニズムにおける別のオーバーフローと関連付けた。研究者たちはその後、テスト環境で攻撃経路を検証し、単一のトランザクションで理論上約18.45兆XRPを生成できることを示した。この欠陥が公開メインネットで悪用された証拠はなく、関連チームは緊急ソフトウェアアップグレードを通じてリスクを軽減した。
なぜ2つの小さなバグが1つの大きな問題になったのか
この出来事の際立った点は、見出しの数字ではなく、それが露呈したアーキテクチャにある。XRPLの供給不変条件は単一のチェックで強制されているのではなく、複数のコード層が互いに整合することに依存している。一見独立した2つの境界チェックが互換性のある形で失敗すると、単一のコード行だけを見れば壊滅的に見えなくても、システムの中核的な経済ルールが脅かされる可能性がある。
これは複雑なソフトウェアではよくあるパターンだが、台帳自体が希少性の真実の源となるブロックチェーンシステムでは、通常とは異なる重みを持つ。伝統的金融では、決済エラーはカストディアンや清算機関によって取り消すことができる。分散型台帳では、悪用された供給ルールが資産の通貨的性質を永久に変えてしまう可能性がある。
AIの側面は両刃の剣
Veria LabsのAIエージェントは、人間の監査人が別々にレビューしていたかもしれないコードパスを結び付けることで、この欠陥を発見した。これは真の進歩である。AIツールは広大なコードベースをスキャンし、手動レビューでは到底追いつかない速度と規模で、自明ではない相互作用を浮かび上がらせることができる。しかし、同じ能力は悪用可能なバグを見つけるコストも下げるため、防御側は攻撃者も同様のツールを使っていると想定しなければならない。
- 防御側の利点: AI支援によるレビューは、デプロイ前にモジュール間のバグを捕捉できる。
- 攻撃側のリスク: 同じ技術は、攻撃者によって稼働中のプロトコルに向けられる可能性がある。
- 構造的な教訓: 供給不変条件には、局所的なチェックだけでなく、形式的でエンドツーエンドの検証が必要である。
業界がこれから学ぶべきこと
緊急アップグレードは当面のリスクを軽減したが、より深い問題は検証方法論にある。固定供給、発行上限、ハードコードされた金融政策を約束するブロックチェーンは、それらの性質をシステムレベルの不変条件として扱い、形式的手法、ファジング、敵対的AIエージェントを用いてテストすべきである。XRPの事例は、層状のコードでは、セキュリティは仮定の最も弱い組み合わせと同じ強さしか持たないこと、そしてAIが今や攻撃面と防御の両方の一部となっていることを思い起こさせる。