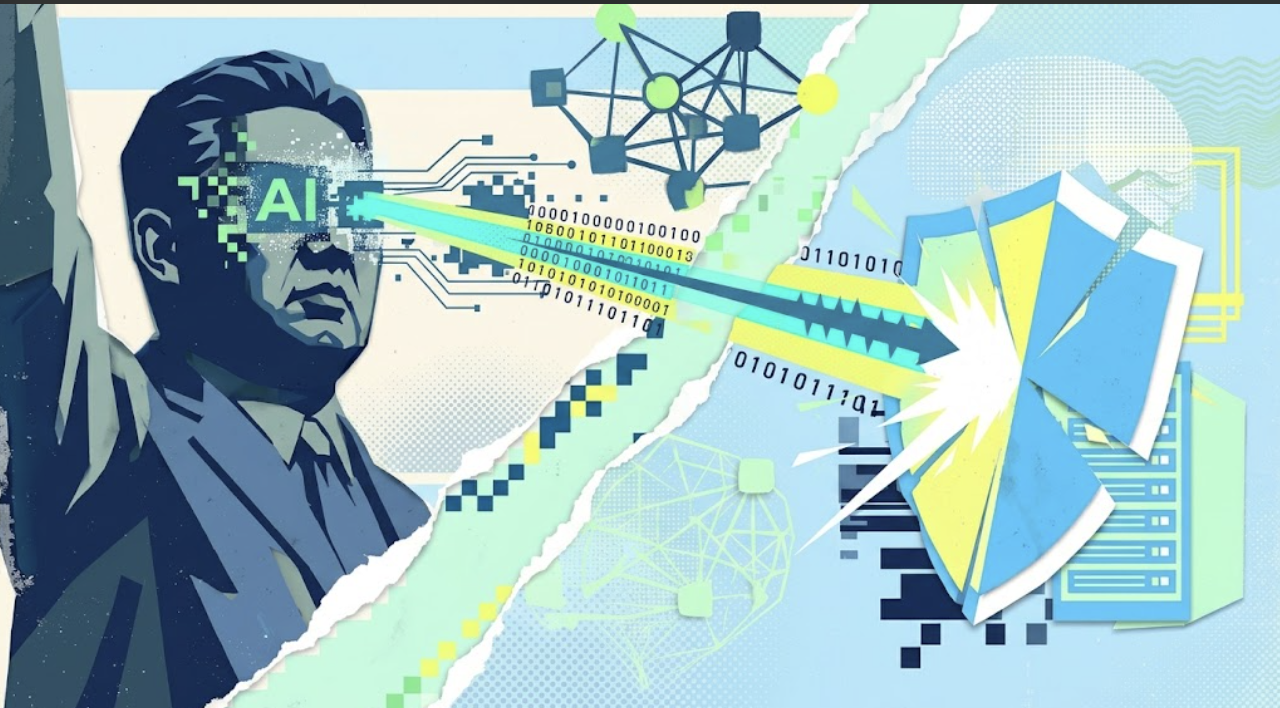
北朝鮮の118億ドル仮想通貨強奪:AIが駆動する非対称戦争
オンチェーン追跡によると、北朝鮮の国家支援ハッカーはこれまでに118億7000万ドル相当の暗号資産を窃取しており、2025年に報告された暗号資産盗難事件全体のうち約89%が平壌に帰属されている。この額は北朝鮮のGDPの約45%に相当し、デジタル資産窃取がいかに制裁下の体制にとって中核的な収入源となっているかを浮き彫りにしている。
経歴詐称からAI生成フィッシングへ
ラザルス・グループとその下部組織は長らく、偽のLinkedInプロフィール、架空の求人、マルウェアを仕込んだコーディングテストといったソーシャルエンジニアリングを駆使し、暗号資産取引所、DeFiプロトコル、ウォレットプロバイダーに侵入してきた。しかしその手口は進化している。捜査当局は現在、AI生成のフィッシングコンテンツ、ディープフェイクによるビデオ通話、改ざんされた開発者ツールを、攻撃コストを下げ成功率を高める「フォースマルチプライヤー(戦力増幅要因)」として指摘している。
AIを用いてソフトウェア開発キットやオープンソースの依存関係を改ざんする手法は特に憂慮すべきもので、1回の毒入りアップデートで複数の標的を侵害できる。これにより脅威は個別の攻撃から、システム全体に及ぶサプライチェーンリスクへと移行している。
非対称な戦場
この闘いの経済学は極めて非対称である。ブリッジへの攻撃が1回成功すれば数億ドルを手にできる一方、防御側はあらゆるエンドポイント、スマートコントラクト、従業員を守らなければならない。窃取した資産で作戦を資金調達できる北朝鮮の能力—多くの場合ミキサーやOTCブローカーを通じて資金洗浄される—は、自己強化的なサイクルを生み出している。
業界アナリストは、118億ドルという数字は総損失を過小評価している可能性が高いと指摘する。多くの事件が報告されず、あるいは内部関係者による窃取として分類されているためだ。2025年に損失が集中していることは、攻撃の激化と、ブロックチェーン・フォレンジック企業による帰属特定能力の向上の両方を示唆している。
業界への示唆
- サプライチェーン・セキュリティ: AI支援による改ざんが一般化する中、プロジェクトは第三者依存関係の監査とコード署名の徹底を図る必要がある。
- AI駆動の防御: セキュリティ企業は機械学習を導入し、オンチェーンの異常行動やフィッシングパターンをリアルタイムで検知している。
- 規制圧力: 開発者に対するKYCルールの厳格化や、ミキサーおよびOTCデスクへの制裁執行強化が予想される。
- 保険とリスクモデル: 国家支援の脅威が増大する中、DeFiプロトコルは保険料の上昇や引受審査の厳格化に直面する可能性がある。
今後の展望
北朝鮮のオペレーターと暗号資産の防御側との間のAI軍拡競争は始まったばかりだ。生成モデルが安価で利用しやすくなるにつれ、高度なソーシャルエンジニアリングへの参入障壁は下がっていく。業界の対応—情報共有の拡大、AIネイティブな脅威検知、国際的な制裁の連携—が、非対称な優位性を防御側に取り戻せるかどうかを決めるだろう。現時点では、118億ドルという集計値は、暗号資産のセキュリティモデルが敵と同じ速さで進化しなければならないという厳しい警告として残っている。