Binance共同創設者、巧妙なウォレットドレイナーに警告
TREE NEWS 報道: Binance共同創設者のChangpeng Zhao(CZ)は、Trust Walletを装ったフィッシングサイトについて公に警告を発し、ユーザーに.camと.comのトップレベルドメインを注意深く見分けるよう促した。セキュリティ研究者Anuragから拡散されたこの警告は、保留中の送金を「確認」すると称して被害者を誘い込み、暗号資産ウォレットへの接続を促す悪意のあるサイトについて説明している。
攻撃の仕組み
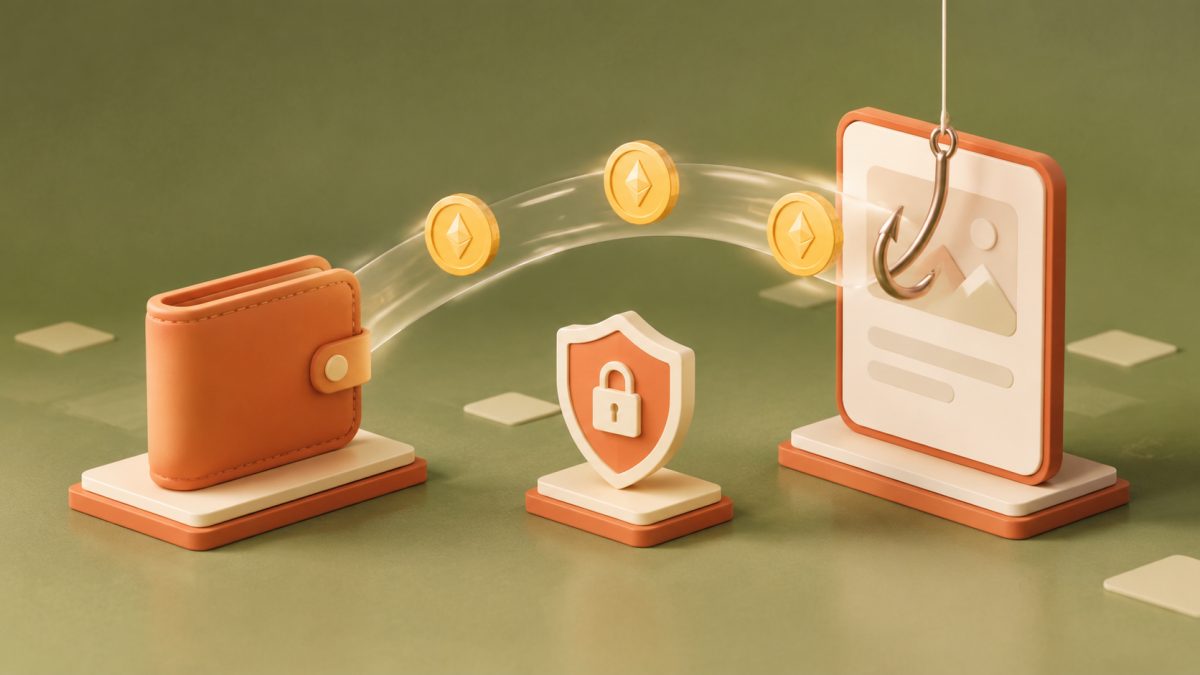
研究者の発見によると、フィッシングスクリプトはTrust Wallet、Phantom、OKX Walletという複数の主要ウォレットを同時に標的とするように設計されている。ユーザーが接続すると、悪意のあるコードがウォレットの残高をスキャンし、攻撃者が管理する固定アドレスへの送金を準備する。注目すべきは、発見時点でトランザクション署名機能が無効化されていたと報告されており、運営者が将来の大規模流出キャンペーンに向けてインフラを準備している可能性を示唆している。
- 誘い込み:偽の「送金確認」プロンプトでウォレット接続を誘発
- 標的:Trust Wallet、Phantom、OKX Walletのユーザー
- 仕組み:残高スキャンと事前設定された流出アドレス
- 危険信号:正規の.comを装う.camドメイン
なぜウォレットドレイナーは暗号資産最大の脅威であり続けるのか
フィッシングやウォレットドレイナー攻撃は、暗号資産エコシステムにおいて最も被害額の大きい損失カテゴリの一つとなっており、年次インシデントレポートではブリッジエクスプロイトや秘密鍵の漏洩と並んで常に上位に位置している。攻撃者にとって経済的に有利であり、説得力のあるドメイン1つと少数のソーシャルエンジニアリング投稿で、詐欺の設定コストをはるかに超えるリターンが得られる。盗まれた資金は中央集権型取引所ではなく自己管理ウォレットを通じて移動するため、一度署名が行われると回収はほぼ不可能である。
CZのような著名人がこのような警告を拡散することは、ユーザー教育が防御の重要な線であるという業界全体の認識を反映している。中央集権型取引所やウォレットプロバイダーは、フィッシング検出データベース、ドメイン類似性アラート、署名前に疑わしい承認をフラグするトランザクションシミュレーション機能への投資を増やしている。
ウォレットプロバイダーとユーザーへの影響
単一のスクリプトで複数のウォレットを標的にすることは、リーチを最大化する「アグノスティック」なドレイナーへの移行を強調している。ウォレットプロバイダーにとっては、トランザクションシミュレーションのUX(署名が何を承認するかをユーザーに正確に示すこと)とプロアクティブなドメイン監視の基準が上がる。ユーザーにとっては、URLの確認、公式サイトのブックマーク、未承諾の「送金確認」プロンプトを本質的に疑わしいものとして扱うことが依然として不可欠な習慣であることを思い出させる事件である。
今後の展望
暗号資産の普及が進むにつれ、フィッシングインフラはより自動化され、AI支援により大規模で説得力のある誘い込みを生成する可能性が高い。防御側の対応も同様に自動化される必要がある:ウォレット間で共有されるリアルタイムのドメインブロックリスト、ブラウザレベルの警告、資金が到着する前に新しいドレイナーアドレスをフラグするオンチェーン監視などである。CZの警告は時宜を得た注意喚起だが、長期的な解決策は、トランザクションに署名する行為を十分に透明化し、欺瞞の実行をはるかに困難にすることにある。