硬件钱包厂商 COLDCARD 发出警告:官方 X 账号出现钓鱼帖
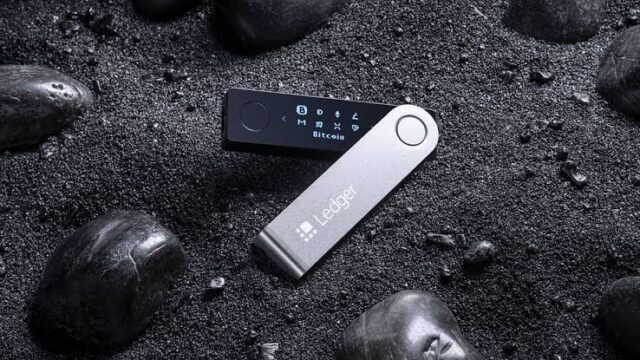
TREE NEWS 报道, 比特币硬件钱包品牌 COLDCARD(由 Coinkite 开发)在官方 X 账号上出现一条钓鱼信息后发布公开警告。该公司表示,未发现与这条可疑帖文相匹配的登录记录,暗示此次事件可能并非源于常规的账号访问行为。与此同时,一名安全研究人员在分析该虚假迁移网站后指出,该网站是专门为收集钱包助记词而搭建的——这些 12 或 24 个单词的种子短语,掌握着用户比特币的完全控制权。
这是针对加密用户的社交媒体账号劫持事件中的最新一例,但其危险程度更高:攻击者并非只是发布虚假空投或恶意合约链接,而是冒充钱包厂商,推动一个虚假的“迁移”叙事,目的是让持币者相信转移资产不仅安全,而且必要。
为何硬件钱包钓鱼攻击格外危险
硬件钱包存在的意义,正是将私钥保存在离线环境中。这使其成为常规恶意软件难以攻破的目标,却也成为社会工程攻击的绝佳猎物。一旦攻击者能让用户把助记词输入网站,设备的安全模型便被彻底绕过——无需固件漏洞,用户自己交出了钥匙。
“迁移”这一诱饵尤其有效,因为它利用了用户的合理关切。钱包用户早已习惯固件更新、应用迁移和链升级,钓鱼者学会了用同样的语言包装陷阱。而一条来自可信账号的伪造帖文,则提供了最后的可信度背书。
- 助记词是唯一的失败点: 无论硬件多安全,拿到助记词就等于拿到资产。
- 品牌账号仍是软目标: 会话劫持、第三方工具和内部访问权限都会带来风险敞口。
- 迁移类骗局正在增加: 攻击者利用常规升级周期制造紧迫感。
钱包厂商面临的信任难题
对 COLDCARD 这类公司而言,声誉风险极高。硬件钱包厂商卖出的是硅片,更是信任。一条极具说服力的钓鱼帖就可能侵蚀这种信任,即便公司本身并未遭遇传统意义上的入侵。“未发现匹配登录记录”这一说法,也引发了关于会话令牌、授权访问以及众多加密企业依赖的社交媒体管理工具安全性的不安疑问。
该事件还凸显了一种结构性不对称:攻击者只需一次成功点击,防守方却必须同时守住每一个渠道——邮箱、X、Discord、Telegram、客服系统。对于一个把自托管宣传为应对交易对手风险终极答案的行业来说,最薄弱的环节正日益变成密钥周边的人机交互界面。
后续展望
预计钱包厂商将收紧社交账号的运营安全,包括强制使用硬件密钥、限制第三方应用权限,以及与平台方建立更快的下架协调机制。用户则应将任何未经请求的“迁移”指令默认视为敌意行为,并在行动前通过多个独立渠道核实公告。
更深层的教训是:随着加密基础设施走向成熟,攻击面正从代码转向沟通。世界上最精密的密码学,也挡不住一条来自可信账号的、极具说服力的帖文,以及一个愿意把 24 个单词输入错误框中的用户。