ハードウェアウォレットメーカーCOLDCARD、進行中のフィッシングキャンペーンで侵害されたX投稿を指摘
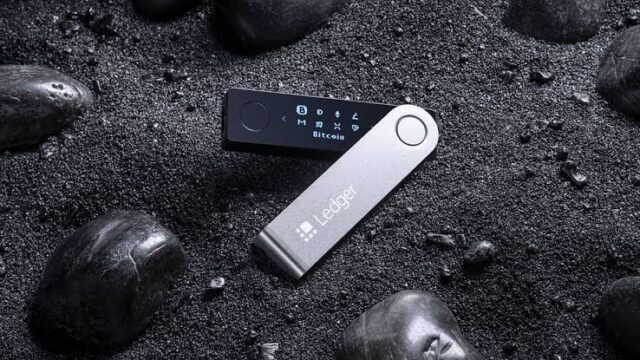
TREE NEWS 報道: Coinkiteが開発するビットコインハードウェアウォレットブランド、COLDCARDは、公式Xアカウントにフィッシングメッセージが投稿されたことを受け、公開警告を発した。同社は、この不審な投稿に関連するログイン記録が見つからなかったと述べ、侵害が標準的なアカウントアクセス事象に起因するものではない可能性を示唆した。別途、詐欺的な移行サイトを調査したセキュリティ研究者によると、このサイトはウォレットのリカバリーフレーズ——ユーザーのビットコインを完全に支配できる12語または24語のシード——を収集するために専用に作られたものだった。
この事件は、暗号資産ユーザーを狙った長い一連のソーシャルメディアアカウント乗っ取りの最新事例だが、より鋭い側面を持つ。攻撃者は単に偽の giveaway や悪意あるコントラクトリンクを投稿しただけではない。ウォレットベンダーを装い、偽の「移行」ナラティブを押し出したのだ。これは、資金の移動が安全であるだけでなく必要不可欠だと保有者に信じ込ませるために設計された戦術である。
ハードウェアウォレットのフィッシングが異質である理由
ハードウェアウォレットは、まさに秘密鍵をオフラインに保つために存在する。そのため、従来のマルウェアにとっては攻略困難な標的であり、ソーシャルエンジニアリングにとっては抗いがたい標的となる。攻撃者がユーザーを説得してリカバリーフレーズをウェブサイトに入力させることができれば、デバイスのセキュリティモデルは完全に迂回される。ファームウェアの脆弱性を突く必要はなく、ユーザーが自ら鍵を渡してしまうのだ。
偽の移行という切り口が特に効果的なのは、正当な懸念を武器化するからだ。ウォレットユーザーはファームウェア更新、アプリ移行、チェーンアップグレードに慣れ親しんでおり、フィッシング業者は罠を同じ言葉で装うことを学んでいる。信頼されたアカウントへのなりすまし投稿が、最後の信頼性の層を加える。
- シードフレーズは単一障害点である:それを入手した者は、ハードウェアに関係なく資金を支配できる。
- ブランドアカウントは依然として軟らかい標的である:セッションハイジャック、サードパーティツール、内部アクセスがいずれも露出を生む。
- 移行をテーマにした詐欺が増加している:攻撃者は日常的なアップグレードサイクルを悪用し、緊急性を捏造する。
ウォレットメーカーにとってのより広範な信頼問題
COLDCARDのような企業にとって、評判上のリスクは高い。ハードウェアウォレットベンダーは、シリコンを売るのと同じくらい信頼を売っている。一度の説得力あるフィッシング投稿が、たとえ同社自体が従来の意味で侵害されていなくても、その信頼を損なう可能性がある。一致するログイン記録が見つからなかったという開示は、セッショントークン、委任アクセス、そして多くの暗号資産企業が依存するソーシャルメディア管理ツールの安全性について、不快な疑問を提起する。
この事件は、構造的な非対称性も浮き彫りにする。攻撃者は一度の成功したクリックを必要とするだけだ。防御側は、メール、X、Discord、Telegram、サポートデスクといったすべてのチャネルを同時に保護しなければならない。自己保管をカウンターパーティリスクへの答えとして売り込む業界にとって、最も弱い環はますます鍵を巡る人的インターフェースになっている。
今後の展開
ウォレットメーカーは、ハードウェアキーの強制、サードパーティアプリの権限厳格化、プラットフォーム事業者との迅速な削除連携など、ソーシャルアカウント周りの運用セキュリティを強化すると予想される。ユーザーは、資金の「移行」を求める一方的な指示をデフォルトで敵対的と見なし、行動する前に複数の独立したチャネルで発表を確認すべきだ。
より深い教訓は、暗号資産インフラが成熟するにつれて、攻撃面がコードからコミュニケーションへと移っていることだ。世界で最も洗練された暗号技術も、信頼されたアカウントへの説得力ある投稿と、間違ったボックスに24語を入力してしまうユーザーに対しては、ほとんど保護を提供しない。