採用の罠:北朝鮮系ハッカーがWeb3企業を狙う手口
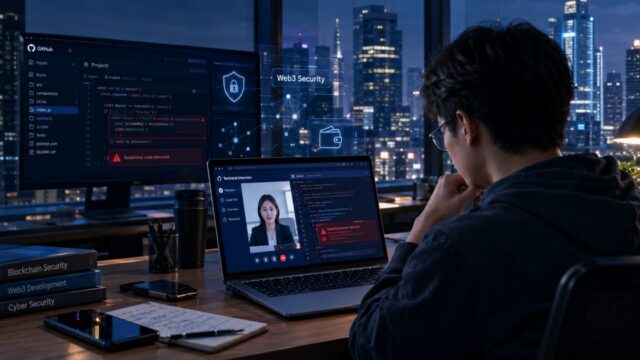
攻撃ベクトルとしての採用活動 一見ありふれた求人のオファーが、今や高度なサイバー攻撃の最初の一手となり得る。日本警察は米国、オーストラリア、ドイツの当局と協力し、WaterPlumとして知られる北朝鮮支援の脅威グループが、偽の採用プロセスを用いて世界のIT、AI、暗号資産、NFT企業に長年侵入を試みてきたことを明らかにした。このキャンペーンは100カ国以上で少なくとも3万台のデバイスに感染させ、約7,000件の暗号資産ウォレットを侵害し、推定17億円相当のデジタル資産を移動させた。 なぜWeb3が主標的となるのか 従来の金融と異なり、Web3企業は高価値資産と比較的薄いセキュリティ体制という独特の組み合わせで運営されている。スタートアップは専任のセキュリティチームを欠くことが多く、開発者は技術面接の一環として未知のリポジトリからコードを実行するのが日常的だ。攻撃チェーンは欺くほど単純である。説得力のある採用担当者が標的に接触し、マルウェアを含むGitHubリポジトリやコーディングテストを共有し、その後さらにペイロードをインストールするビデオ面接へとつなげる。被害者が特権アクセスを持つエンジニアであるため、一度の侵害成功がウォレットの流出、秘密鍵の窃取、プロトコルレベルのエクスプロイトへと連鎖し得る。 業界への示唆 信頼が最も弱い環:採用パイプラインは今や確認された攻撃対象面であるにもかかわらず、ほとんどの企業はそれを純粋な人事機能として扱っている。 ウォレット衛生の失敗:7,000件のウォレット認証情報の窃取は、ホットウォレットと開発者マシンが危険なほど露出したままであることを示唆している。 国家主体が利益を得ている:100カ国以上、数万台のデバイスという作戦規模は、しばしばサイバー犯罪として片付けられるものの背後に国家レベルのリソースがあることを示している。 地政学と暗号資産の融合は理論上の話ではない。北朝鮮はかねてより盗んだデジタル資産を国家プログラムの資金に充てていると非難されており、WaterPlumの開示はその物語に具体的な証拠を与えている。 次に起こること Web3企業は採用セキュリティの抜本的な見直しが予想される。コーディングテスト用の隔離環境、採用担当者の身元確認、エンジニアへのハードウェアウォレット使用義務化などだ。規制当局は採用プロセスに関連するセキュリティインシデントの強制開示を求める可能性もある。今のところ、メッセージは明確だ。Web3では、次のエクスプロイトは求人オファーに偽装して届くかもしれない。